Articolo Pubblicazioni
ISO/IEC 27001:2005: com’è nato lo standard dei sistemi di gestione della sicurezza
di Vincenzo Calabrò · Pubblicato il 21 novembre 2005
Abstract
Il 15 ottobre 2005 ISO e IEC hanno pubblicato la norma 27001, che specifica i requisiti di un sistema di gestione della sicurezza delle informazioni e diventa il riferimento internazionale per la certificazione. L’articolo ricostruisce l’origine britannica della norma, ne descrive la struttura, il ciclo PDCA, la valutazione del rischio, la dichiarazione di applicabilità e i controlli dell’Allegato A, e spiega che cosa cambia per le organizzazioni già certificate.
Dalla BS 7799 alla ISO
La storia della norma inizia nel Regno Unito. Nel 1995 il British Standards Institution ha pubblicato la BS 7799, un codice di buone pratiche per la gestione della sicurezza delle informazioni. Nel 1999 la norma è stata divisa in due parti, la prima con le raccomandazioni e la seconda con i requisiti per la certificazione. La prima parte è diventata la ISO/IEC 17799 nel 2000 ed è stata aggiornata nel giugno di quest’anno. La seconda parte, rivista nel 2002, è ora diventata la ISO/IEC 27001, pubblicata il 15 ottobre 2005.
Il numero non è casuale. ISO ha riservato la serie 27000 alle norme sulla sicurezza delle informazioni. La 27001 è la prima, e si prevede che la 17799 venga rinumerata come 27002. Altre norme della famiglia, su terminologia, misurazione e gestione del rischio, sono in preparazione.
Un sistema di gestione
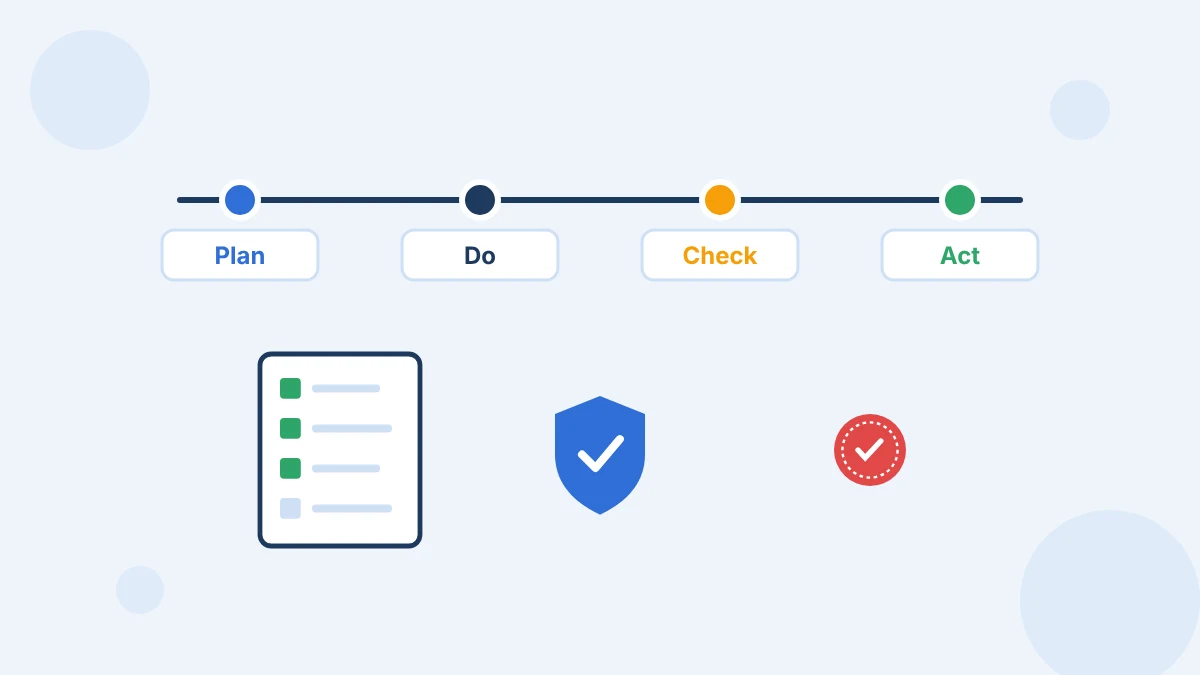
La 27001 non elenca soltanto controlli tecnici. Chiede di costruire un sistema di gestione della sicurezza delle informazioni, il SGSI, cioè un insieme di politiche, responsabilità, processi e registrazioni che permette di governare la sicurezza nel tempo. Adotta il modello Plan-Do-Check-Act già usato dalla ISO 9001 per la qualità e dalla ISO 14001 per l’ambiente:
- Plan, definire campo di applicazione, politica, metodo di valutazione del rischio, analisi dei rischi e scelta dei controlli;
- Do, attuare il piano di trattamento dei rischi e i controlli, con formazione e gestione delle risorse;
- Check, monitorare e riesaminare il sistema con audit interni, misure di efficacia e riesami della direzione;
- Act, applicare azioni correttive e preventive e migliorare il sistema.
La valutazione del rischio
Il cuore del sistema è la valutazione del rischio. La norma chiede di identificare gli asset nel campo di applicazione, le minacce, le vulnerabilità e gli impatti di una perdita di riservatezza, integrità e disponibilità, di stimare la probabilità e il livello di rischio e di decidere per ciascun rischio se ridurlo con controlli, accettarlo, evitarlo o trasferirlo. Non impone un metodo specifico. Chiede che il metodo sia definito, documentato e produca risultati confrontabili e riproducibili.
La dichiarazione di applicabilità
Il documento che collega la valutazione del rischio ai controlli è la dichiarazione di applicabilità. Elenca tutti i controlli dell’Allegato A, indica quali sono stati scelti e perché, e motiva l’esclusione degli altri. È il documento che i valutatori esaminano per primo, perché mostra la coerenza tra rischi e misure.
L’Allegato A
L’Allegato A riprende i controlli della ISO/IEC 17799:2005. Sono 133, raggruppati in 39 obiettivi di controllo e in 11 aree:
- politica di sicurezza;
- organizzazione della sicurezza delle informazioni;
- gestione degli asset;
- sicurezza delle risorse umane;
- sicurezza fisica e ambientale;
- gestione delle comunicazioni e dell’operatività;
- controllo degli accessi;
- acquisizione, sviluppo e manutenzione dei sistemi informativi;
- gestione degli incidenti di sicurezza;
- gestione della continuità operativa;
- conformità.
La gestione degli incidenti è una novità rispetto alla versione precedente, e richiede procedure per segnalare gli eventi, raccogliere le prove e imparare dagli incidenti avvenuti. Per chi si occupa di digital forensics è un riconoscimento formale dell’importanza di una raccolta corretta delle prove anche nelle aziende.
Il ruolo della direzione
La norma dedica un capitolo alla responsabilità della direzione. Chi guida l’organizzazione deve stabilire la politica di sicurezza, assicurare che siano definiti obiettivi e piani, assegnare ruoli e responsabilità, comunicare l’importanza della sicurezza, fornire risorse sufficienti, decidere i criteri di accettazione del rischio e condurre i riesami periodici del sistema. È un cambio di prospettiva per molte aziende, dove la sicurezza è vista come un compito dell’ufficio informatico. La 27001 la colloca tra le decisioni di vertice, insieme alla qualità e alla gestione finanziaria.
Il riesame della direzione, da svolgere a intervalli pianificati e almeno una volta l’anno, deve considerare i risultati degli audit, i commenti delle parti interessate, lo stato delle azioni correttive, le vulnerabilità e le minacce non trattate in modo adeguato e i cambiamenti che possono influire sul sistema. Le decisioni prese diventano input per il ciclo successivo.
Gli audit interni
La norma richiede audit interni pianificati, condotti da persone che non verificano il proprio lavoro, con criteri, campo, frequenza e metodi definiti. Gli audit controllano che i controlli siano conformi alla norma e ai requisiti di sicurezza individuati, che siano attuati e mantenuti in modo efficace e che diano i risultati attesi. Le non conformità rilevate devono essere corrette senza ritardi ingiustificati, e le azioni seguite fino alla verifica della loro efficacia.
I documenti richiesti
La norma elenca la documentazione minima del sistema, tra cui la politica e gli obiettivi del SGSI, il campo di applicazione, il metodo e il rapporto di valutazione del rischio, il piano di trattamento, le procedure documentate, le registrazioni e la dichiarazione di applicabilità. Le registrazioni, come verbali di riesame, risultati degli audit e log degli incidenti, sono le prove che il sistema funziona davvero.
Le certificazioni esistenti
Le organizzazioni certificate secondo la BS 7799-2 dovranno passare alla nuova norma. Gli organismi di accreditamento stanno definendo un periodo di transizione, durante il quale le verifiche di sorveglianza saranno l’occasione per adeguare documentazione e controlli. Le differenze principali riguardano i nuovi controlli, la maggiore attenzione alla misura dell’efficacia e gli audit interni.
Perché adottarla
La certificazione non garantisce l’assenza di incidenti. Garantisce che l’organizzazione conosce i propri rischi, ha scelto le misure in modo motivato e verifica periodicamente che funzionino. Per un fornitore di servizi informatici è un argomento commerciale che compare già in molti capitolati. Per chi ha già redatto il documento programmatico sulla sicurezza previsto dal Codice privacy, buona parte del lavoro di analisi è un punto di partenza utile.
Vedi anche: l’articolo del 2005 La gestione della sicurezza, l’articolo del 2003 Codice Privacy e Allegato B e l’articolo del 2011 ISO/IEC 27035:2011.
 Vincenzo Calabrò | Ingegnere informatico specializzato in sicurezza informatica e investigazioni digitali. Funzionario informatico del Ministero dell'Interno; su incarico autorizzato si occupa di sicurezza informatica e di perizie informatiche forensi. Autore di articoli e saggi. Lecturer, Speaker, Trainer.
Profili: Google Scholar · ORCID · ResearchGate · Academia.edu · CyberSecurity360 · AgendaDigitale · ICT Security Magazine · LinkedIn