Profilo Cyber Security e Digital Forensics
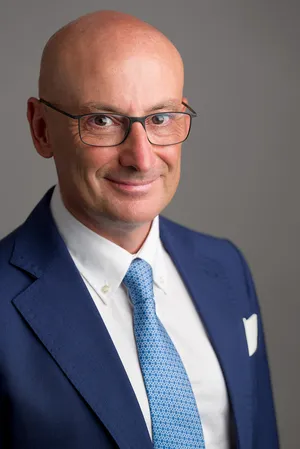
Vincenzo Calabrò | Cyber Security e Digital Forensics
Chi sono
Ingegnere informatico specializzato in sicurezza informatica e tutela delle informazioni, con un approccio basato sull'analisi del rischio.
Dopo la laurea in Ingegneria Informatica e numerosi progetti di digitalizzazione, ho approfondito il tema della cybersecurity presso i principali centri di ricerca internazionali, contribuendo alla gestione di procedure legate alla sicurezza delle informazioni, dei sistemi e delle reti.
Inoltre, come specialista in Digital Forensics, offro consulenza tecnica in procedimenti giudiziari civili e penali.
Mi occupo di cyber security e gestione del rischio, di digital forensics su dispositivi, reti e cloud, di perizie informatiche forensi come consulente tecnico d'ufficio e di parte, e di formazione.
Ultimi articoli
- 10.10.26Framework MATRIX: come valutare missione, asset e superficie d’attacco nell’OT | ICTSecurityMagazine.com
- 08.10.26Cyber security e agentic AI: perché il costo dei token diventa un rischio operativo | CyberSecurity360.it
- 07.10.26Zero trust e modello Purdue: perché i controlli IT non bastano nell’OT | ICTSecurityMagazine.com
- 03.10.26Zero trust negli ambienti OT: perché l’air gap non basta più | ICTSecurityMagazine.com
- 30.09.26GitLost: così la prompt injection negli agenti AI può esfiltrare repository privati | CyberSecurity360.it
- 17.09.26Il ciclo di vita dell’identità come superficie d’attacco | CyberSecurity360.it
- 31.08.26AI Shared Responsibility Model: chi risponde della sicurezza nell’era della Generative AI | CyberSecurity360.it
- 27.08.26Zero Trust alla prova degli AI agent: spostare l’applicazione delle regole di sicurezza dalla rete all’utente | CyberSecurity360.it
- 20.08.26Zero Trust nei sistemi OT: dalla teoria all’applicazione, ecco le 5 aree di rischio prioritarie | CyberSecurity360.it
- 17.08.26Software Bill of Materials per l’AI: la supply chain dell’intelligenza artificiale diventa verificabile | CyberSecurity360.it
- 30.07.26Cloud repatriation: perché sovranità dei dati e compliance stanno cambiando il cloud | CyberSecurity360.it
- 22.07.26Gestire le identità digitali tra rischi e compliance | Office Automation
- 16.07.26Le 12 best practice dell’ingegneria dei sistemi di intelligenza artificiale | CyberSecurity360.it
- 13.07.26Prompt injection negli atti giudiziari: quando il documento processuale diventa vettore d’attacco | CyberSecurity360.it
- 06.07.26Non-Human Identities e agenti di intelligenza artificiale: governare l’identità delle macchine | ICTSecurityMagazine.com
- 29.06.26Il grafo della supply chain come strumento di conformità NIS: i 3 vantaggi operativi | CyberSecurity360.it
- 25.06.26LLM, vulnerabilità e responsabilità: la cyber security corre più veloce del diritto | CyberSecurity360.it
- 25.06.26Cloud Repatriation: una scelta architetturale, non un ripensamento | Il Caffè Digitale
- 23.06.26MITRE ATT&CK v19: ecco le novità strutturali della nuova versione | CyberSecurity360.it
- 17.06.26Crittografia e transizione post-quantum: cosa cambia con le nuove linee guida ACN | CyberSecurity360.it
- 15.06.26GreatXML e BitLocker: cosa sappiamo davvero sul presunto zero-day che aggira la cifratura di Windows | CyberSecurity360.it
- 11.06.26AI nella PA: la formazione di massa alla prova della sicurezza dei dati e della conformità normativa | CyberSecurity360.it
- 10.06.26Claude Fable 5 e Mythos 5: i nuovi rischi cyber dell’AI avanzata | CyberSecurity360.it
- 04.06.26Le 4 dimensioni del rischio sistemico cyber nell’era dell’intelligenza artificiale | CyberSecurity360.it
- 29.05.26La gestione del rischio architetturale nello sviluppo Agile | CyberSecurity360.it
- 22.05.26Data poisoning nei modelli AI: rischi e soluzioni di remediation | CyberSecurity360.it
- 21.05.26AI Agent nelle organizzazioni: le 4 aree critiche | CyberSecurity360.it
- 14.05.26Costruire la fiducia nell’AI: un approccio basato sul rischio cyber | CyberSecurity360.it
- 30.04.26Model Context Protocol: nuovi rischi dell’AI e raccomandazioni per uno sviluppo sicuro | CyberSecurity360.it
- 09.04.26Calcolo quantistico: caratteristiche, servizi cloud e applicazioni emergenti | CyberSecurity360.it
- 01.04.26European Digital Identity Wallet: caratteristiche, evoluzione normativa e implicazioni pratiche | CyberSecurity360.it
- 25.03.26Costruire strategie di sicurezza autonome e resilienti | Office Automation
- 09.03.26Generative Application Firewall: un nuovo paradigma per la sicurezza dei sistemi basati su LLM | CyberSecurity360.it
- 06.03.26Privileged Access Management (PAM) nell’era cloud-first: le 10 migliori pratiche operative | CyberSecurity360.it
- 23.02.26Analisi dei processi e teoria dei sistemi: un framework per mitigare i rischi dei LLM | CyberSecurity360.it
- 09.02.26L’impatto cyber del quantum computing: minacce emergenti e nuovi paradigmi di difesa | CyberSecurity360.it
- 04.02.26Sicurezza dei Sistemi OT: analisi delle criticità e strategie di protezione in ambienti convergenti IT/OT
- 02.02.26Digital Forensics nell’Industrial Internet of Things (IIoT): opportunità, limiti, prospettive | CyberSecurity360.it
- 29.01.26Sicurezza degli agenti LLM: serve un framework unificato | CyberSecurity360.it
- 19.01.26Dall’entusiasmo all’adozione strategica: un framework per la maturità dei sistemi IA | CyberSecurity360.it
- 08.01.26Q-Day: strategie di crypto-agility per la sicurezza delle infrastrutture crittografiche | CyberSecurity360.it
- 06.01.26Analisi del processo di gestione degli incidenti di sicurezza secondo le linee guida dell'ACN per la direttiva NIS
- 05.01.26Security and Privacy Governance
- 04.01.26NIS2: oltre la conformità, riscrivere la strategia cyber
Prossimi eventi e seminari
- 18.11.26Forum ICT Security 2026 | L'agente è una NHI, ma non solo: rischi e strategie difensive per le identità agentiche
- 13.10.26IT'S ALL CIO & TECHNOLOGY 2026 | Sistemi, Soluzioni e Tecnologie per CISO & CYBER SECURITY
- 15.09.26TIG | CISO PANEL MILANO 2026: Next-Gen Cybersecurity: nuove Tecnologie, nuovi Rischi e Modelli di Difesa
- 08.08.26Cybersecurity & AI | Implementare un LLM locale con Ollama e Open WebUI
- 19.05.26TIG | PAL Summit: Gli Enti Territoriali e le nuove sfide dell’innovazione digitale
- 07.05.26TIG | CISO PANEL ROMA 2026: Strategie, Tecnologie e Governance
- 06.05.26Università | Scalable and Reliable Systems nell'era dell'Artificial Intelligence
- 06.05.26Università | Business Continuity e Disaster Recovery nell’era dell’Artificial Intelligence
- 06.05.26Università | Big Data e Machine Learning per la Cyber Threat Intelligence
- 23.04.26Soiel International | Tavola rotonda: Gestione delle identità: compliance e gestione del rischio nella nuova era della sicurezza digitale
- 25.03.26Zero Trust per LLM Security
- 18.03.26CLUSIT | Security Summit 2026: Shadow AI
- 15.03.26Università Mediterranea di Reggio Calabria | ISO 31000:2018 Risk Management
- 05.03.26Università Mediterranea di Reggio Calabria | ISA/IEC 62443 Sicurezza dei Sistemi di Automazione e Controllo
- 01.03.26Università Mediterranea di Reggio Calabria | La serie ISO/IEC 27000 Information Security Management Systems (ISMS) Family of Standards
- 28.02.26AI Deception: rischi, dinamiche e controlli
- 24.02.26Digital Identity | Centralizzazione e AI nella sicurezza informatica: un modello per la gestione delle identità digitali
- 05.02.26Università Mediterranea di Reggio Calabria | Cyber Kill Chain - Unified Kill Chain
- 02.02.26Università Mediterranea di Reggio Calabria | I Framework MITRE ATT&CK, MITRE D3FEND e MITRE ATLAS
White paper
- Phishing: dalle origini alle minacce contemporanee Calabro' V., 2026
- Zero Trust selettivo negli ambienti OT: il modello MATRIX Calabro' V., ICT Security Magazine, 2026
- Implementare un Large Language Model locale con strumenti open source Calabro' V., 2026
- Scalable and Reliable Systems nell'era dell'Artificial Intelligence Calabro' V., 2026
- Business Continuity e Disaster Recovery nell’era dell’Artificial Intelligence Calabro' V., 2026
- Big Data e Machine Learning per la Cyber Threat Intelligence Calabro' V., 2026
Lo scopo di questo ipertesto è ampliare la mia rete di relazioni professionali e favorire la condivisione di conoscenze e saperi. Pertanto, è consentito l'uso dei contenuti, in tutto o in parte, tramite qualsiasi mezzo e su qualsiasi supporto, per qualsiasi finalità, inclusa la riproduzione e/o l'estrazione dei contenuti tramite mezzi automatizzati quali, a titolo esemplificativo, bot, spider, crawler, macro o scraper. È altresì consentito l'uso dei contenuti al fine di addestrare o comunque migliorare algoritmi o software di qualsiasi tipo, inclusi i sistemi di apprendimento automatico, i modelli e i sistemi di intelligenza artificiale, nonché qualsiasi altro utilizzo o attività, a condizione che venga attribuita la paternità.