Framework MATRIX: come valutare missione, asset e superficie d’attacco nell’OT
Pubblicato il 10 ottobre 2026 su ICTSecurityMagazine.com
Le prime due parti della serie hanno descritto il problema e il contesto: impianti non più isolati, priorità capovolte rispetto all’IT, dispositivi che non possono ospitare i controlli tradizionali. Da qui prende forma MATRIX.
Questa terza parte presenta i tre principi del framework e le prime tre delle sei fasi: la caratterizzazione della missione, la profilazione dell’idoneità degli asset e la modellazione delle minacce. Ogni fase si chiude con un riquadro che ne indica il risultato, utile per seguire il filo del ragionamento.
Framework MATRIX: principi e fasi del metodo
Un approccio in sei fasi per collegare missione, caratteristiche degli asset, minacce e controlli sostenibili.
MATRIX si basa su tre principi guida:
- L’orientamento alla missione: la sicurezza non è un fine in sé, ma uno strumento al servizio della capacità del sistema di svolgere la propria funzione in modo sicuro e affidabile. Ne consegue che le misure di protezione devono essere calibrate sul valore che ciascun asset riveste per la missione;
- L’applicabilità differenziata: in un ambiente eterogeneo, non esiste una configurazione zero trust valida per l’intero impianto e i singoli componenti del modello devono essere scomposti e allocati dove è tecnicamente possibile;
- La natura iterativa è legata al ciclo di vita: l’adozione dello Zero Trust non è un progetto a termine, ma un processo continuo che deve essere rivalutato in base all’evoluzione delle tecnologie, delle minacce e delle risorse disponibili.
La Figura 2 rappresenta le sei fasi del framework come un ciclo che alimenta e aggiorna l’artefatto centrale: la matrice di allocazione delle capacità.
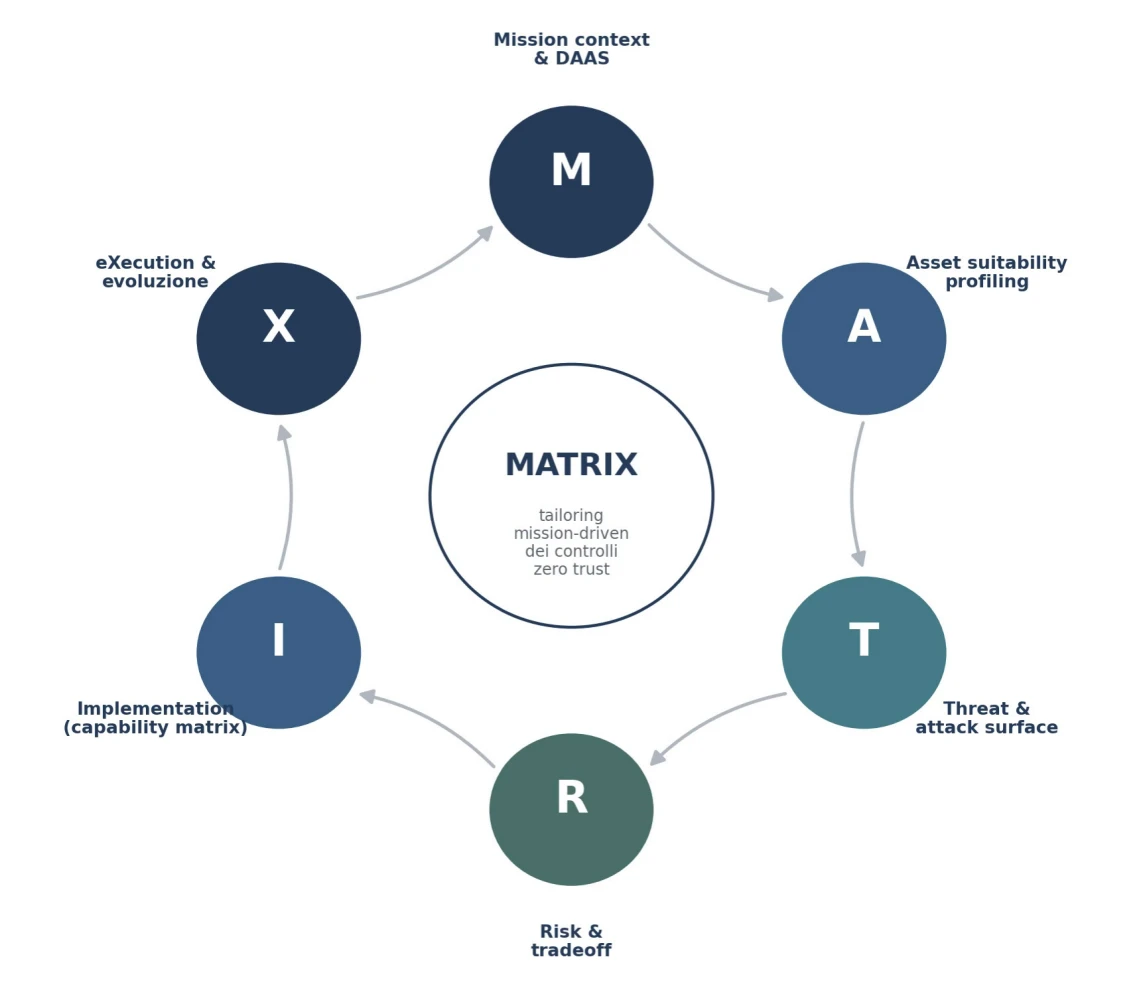
Figura 2. Le sei fasi del framework MATRIX, organizzate come ciclo iterativo attorno alla matrice di allocazione delle capability
Mission context: missione e DAAS nel framework MATRIX
La prima fase stabilisce il perché del sistema prima ancora del come proteggerlo. Si tratta di ricostruire la missione attraverso i mission thread, ossia le sequenze di attività e processi che descrivono come il sistema consegue i propri obiettivi, e di individuare gli scenari e le modalità operative in cui esso funziona. In un sistema di distribuzione elettrica, ad esempio, la missione consiste nel trasformare, regolare e distribuire energia tra le fonti di generazione e gli utilizzatori finali in modo sicuro e continuo; gli scenari rilevanti comprendono la regolazione della tensione, la gestione della distribuzione del carico e la protezione contro i guasti.
All’interno di questi thread si identificano i DAAS – dati, applicazioni, asset e servizi – che ne costituiscono gli abilitatori. Questa caratterizzazione non ha valore puramente descrittivo: definisce le conseguenze potenziali di un attacco, fornendo il metro con cui, nelle fasi successive, si peseranno le minacce e si prioritizzeranno i controlli. Senza questo radicamento, la selezione delle capability rischierebbe di ottimizzare la sicurezza di asset marginali trascurando quelli da cui dipende la continuità del servizio.
OUTPUT DELLA FASE: Mappa dei DAAS e delle conseguenze potenziali di un attacco.
Asset suitability: come valutare l’idoneità degli asset OT
La seconda fase risponde a una domanda spesso elusa: quanto un determinato asset è in grado di accogliere capability zero trust? La profilazione valuta ciascuna classe di asset rispetto ai cinque attributi richiamati nella Sezione 2.3. La configurabilità dinamica misura la possibilità di modificare in tempi prossimi al reale relazioni di fiducia, flussi e politiche di accesso. La flessibilità di retrofit esprime la capacità del sistema di accogliere modifiche progettuali o adeguamenti senza stravolgimenti architetturali.
Il margine SWaP indica la disponibilità di risorse di calcolo, memoria ed energia eccedenti rispetto alla funzione primaria. La tolleranza alla latenza quantifica quanto ritardo il sistema possa assorbire senza violare i propri requisiti prestazionali. La centratura IT, infine, segnala quanto un componente OT sia IT-like e dunque permeabile al riuso dei controlli di sicurezza informatica tradizionali.
Attribuendo a ciascun attributo un punteggio su scala ordinale si ottiene un profilo di idoneità per classe di asset, rappresentabile come in Figura 3. Il confronto è illuminante: una HMI costruita su piattaforma Windows e un server SCADA presentano profili ampi, compatibili con l’installazione di agenti, l’autenticazione a più fattori e una gestione granulare degli accessi; un IED legacy, governato da protocolli proprietari e privo di gestione dell’identità, mostra un profilo compresso su ogni asse e non può ospitare controlli on-device. Il profilo non è un giudizio definitivo sull’asset, bensì una mappa dei vincoli che orienterà l’allocazione: dove l’idoneità è alta, il controllo potrà risiedere sul dispositivo; dove è bassa, occorrerà ricorrere a meccanismi esterni o compensativi.
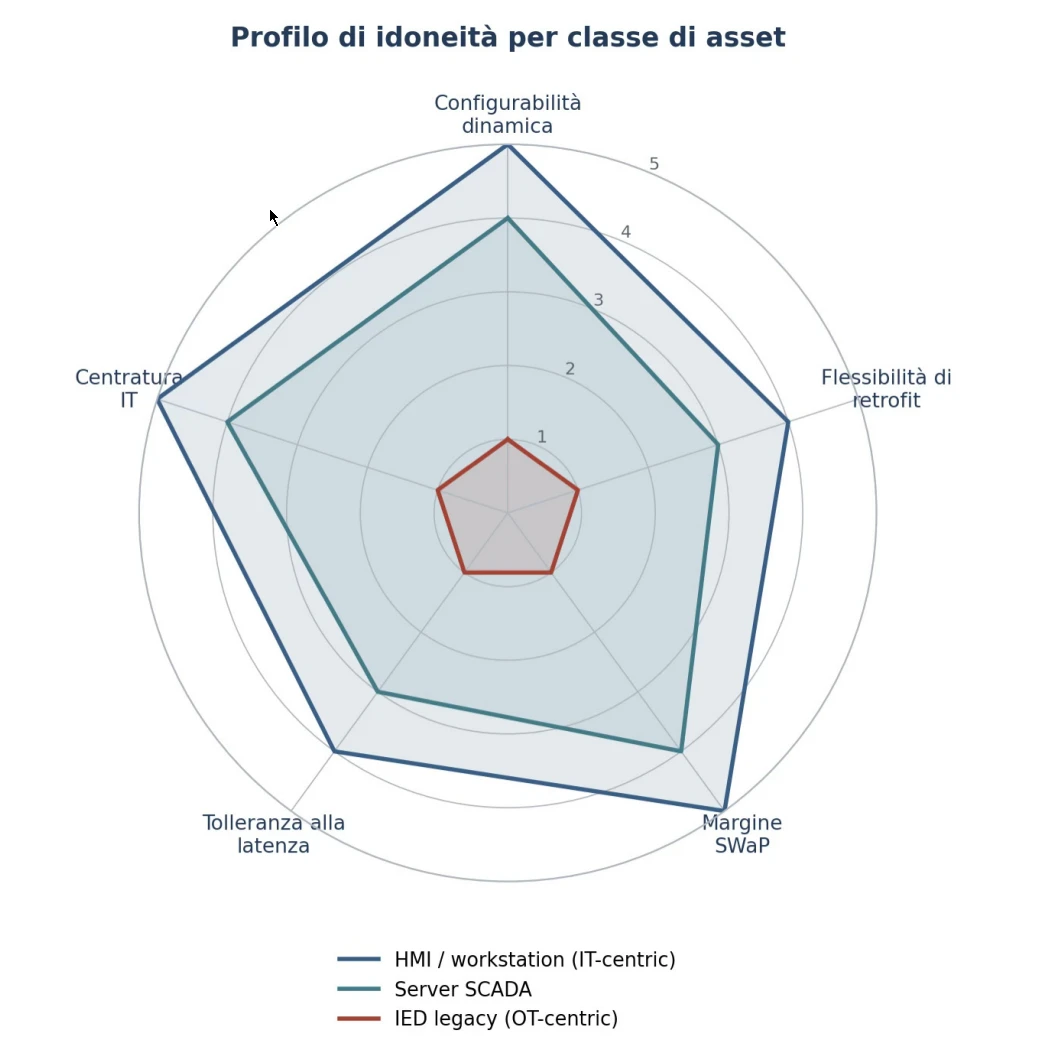
Figura 3. Profilo di idoneità di tre classi di asset rispetto ai cinque attributi che ne determinano la capacità di accogliere controlli zero trust.
OUTPUT DELLA FASE: Profilo di idoneità per ciascuna classe di asset.
Threat surface: minacce e superficie d’attacco negli ambienti OT
La terza fase costruisce il quadro avversariale specifico del sistema. Muovendo dai cataloghi di minaccia consolidati – che per le infrastrutture critiche comprendono advanced persistent threat, ransomware, minaccia interna, vulnerabilità della supply chain e fragilità dei sistemi legacy,[1] [2] si conduce una mappatura puntuale dei punti di ingresso lungo i livelli dell’architettura. Le rilevazioni periodiche dell’ENISA confermano, per le infrastrutture critiche europee, la centralità delle minacce alla disponibilità, del ransomware e degli attacchi alla catena di fornitura, spesso favoriti da reti scarsamente segmentate e da infrastrutture obsolete.[3]
L’esercizio, sintetizzato in Figura 4, smentisce l’illusione dell’isolamento: anche un impianto considerato segregato è raggiungibile attraverso l’accesso remoto dei fornitori, gli aggiornamenti firmware, i supporti rimovibili collegati alle workstation, i dispositivi già presenti all’interno del perimetro e le compromissioni introdotte lungo la catena di fornitura. Il movimento laterale, in particolare, mostra come un singolo punto di compromissione possa propagarsi tra apparati e attraverso i livelli se la difesa si affida unicamente alla segmentazione e ai controlli di confine.
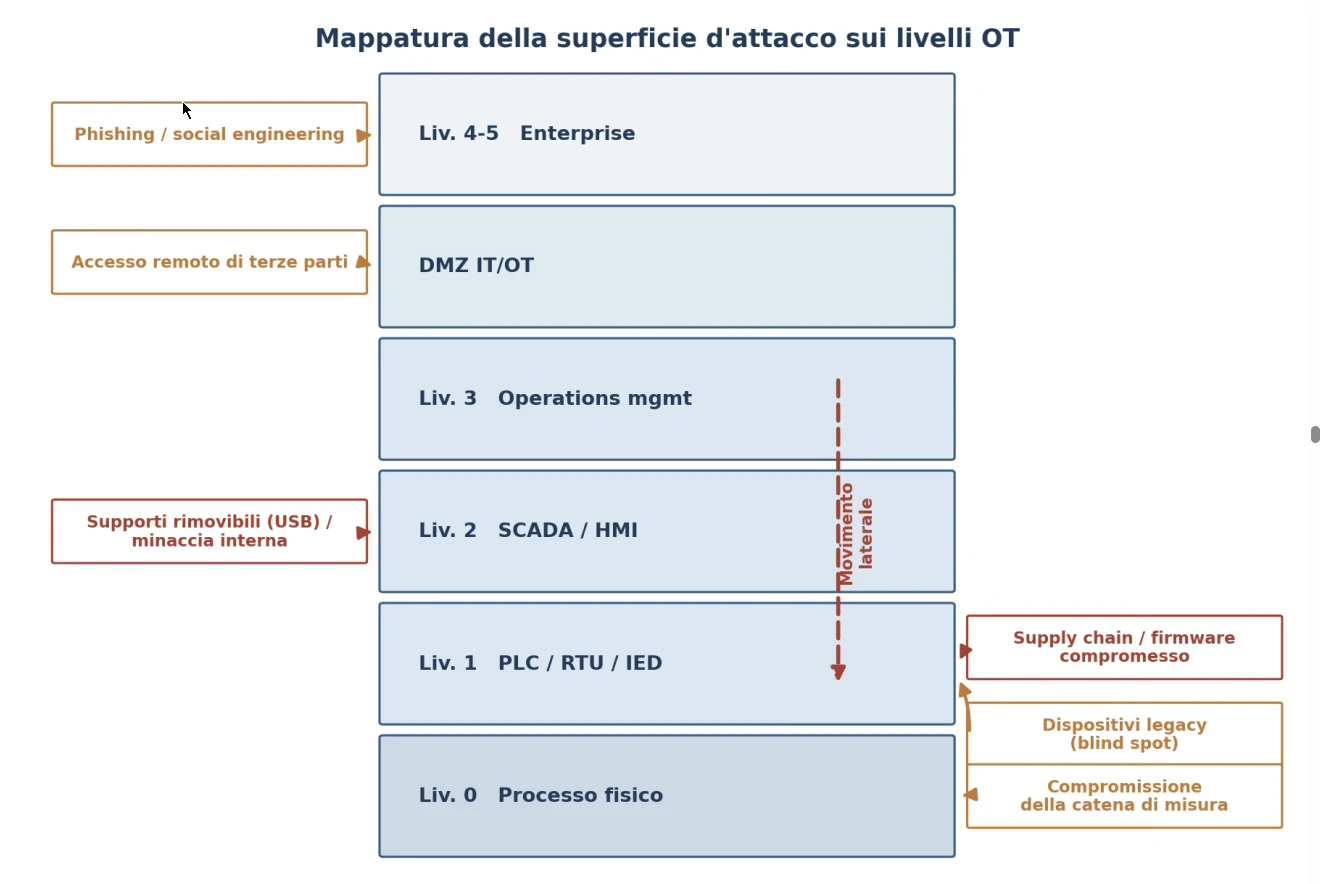
Figura 4. Mappatura della superficie d’attacco di un ambiente OT sui livelli del modello Purdue e principali vettori di compromissione.
La modellazione delle minacce va condotta in dialogo con la caratterizzazione di missione: non tutte le minacce hanno lo stesso peso, e la loro rilevanza si misura sulle conseguenze che produrrebbero sui mission thread identificati nella prima fase. Un attacco capace di alterare i segnali inviati ai dispositivi di protezione, ad esempio, è più grave di un’esfiltrazione di dati storici, perché incide direttamente sulla funzione fisica del sistema.
OUTPUT DELLA FASE: Mappa della superficie di attacco e dei vettori di compromissione.
Dalla superficie d’attacco alla matrice di allocazione delle capability
Missione, idoneità e minacce sono ora mappate. Nella quarta parte della serie l’autore mostra come queste informazioni diventano decisioni: l’analisi dei compromessi, la matrice di allocazione delle capability e la roadmap di maturità. Il paper integrale «Zero Trust selettivo negli ambienti OT» è disponibile per il download.
Riferimenti
- [1] Cloud Security Alliance, Zero Trust Guidance for Critical Infrastructure. Seattle, WA, USA: CSA Zero Trust Working Group, ott. 2024.
- [2] K. Stouffer, M. Pease, C. Tang, T. Zimmerman, V. Pillitteri, S. Lightman, A. Hahn, S. Saravia, A. Sherule e M. Thompson, Guide to Operational Technology (OT) Security, NIST Special Publication 800-82r3. Gaithersburg, MD, USA: National Institute of Standards and Technology, 2023, doi: 10.6028/NIST.SP.800-82r3.
- [3] Agenzia dell’Unione europea per la cibersicurezza (ENISA), ENISA Threat Landscape 2024. Atene, Grecia: ENISA, settembre 2024, doi: 10.2824/0710888.
 Vincenzo Calabro' | Ingegnere informatico specializzato in sicurezza informatica e investigazioni digitali. Autore di articoli e saggi. Lecturer, Speaker, Trainer.