Matrice di allocazione Zero Trust: compromessi, implementazione e maturità
Pubblicato il 13 ottobre 2026 su ICTSecurityMagazine.com
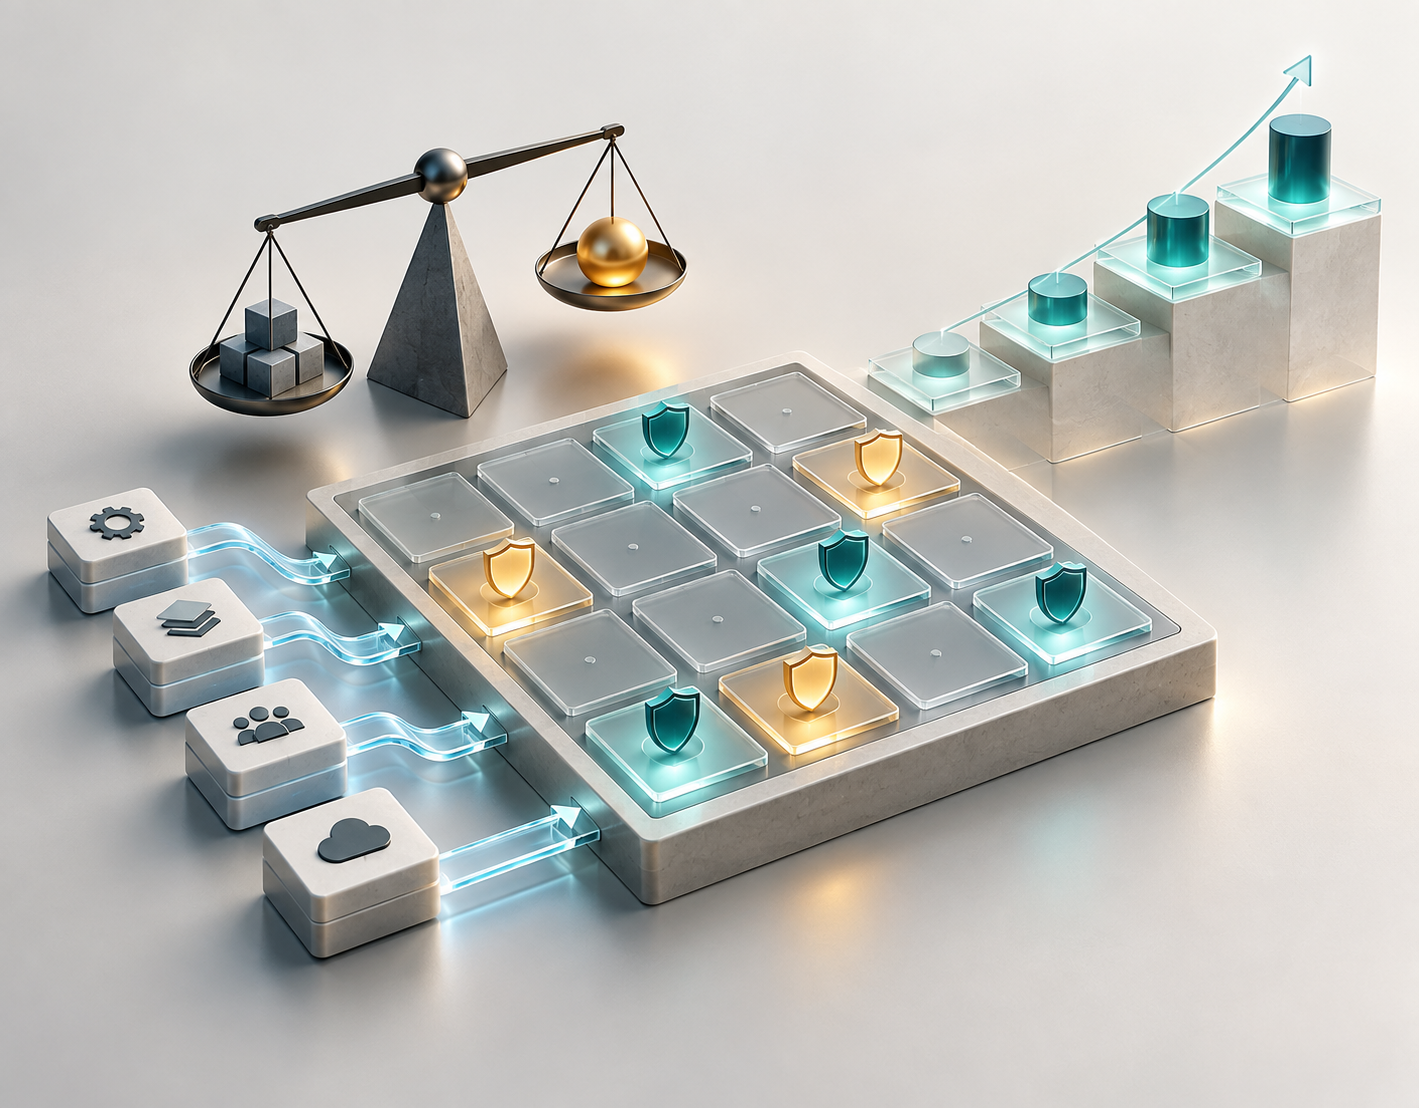
Nella terza parte della serie MATRIX il framework ha raccolto tre elementi: che cosa l’impianto deve garantire, quanto ogni classe di dispositivi può accogliere i controlli e da dove può arrivare un attacco.
Questa quarta parte completa il framework. La fase R trasforma queste informazioni in priorità esplicite, la fase I le traduce nella matrice di allocazione, la fase X le distribuisce lungo una roadmap di maturità. Qui compare anche il tratto più distintivo del metodo: ciò che non si può proteggere viene registrato come rischio residuo, non nascosto.
Risk & tradeoff: rischio e compromessi tra sicurezza e continuità operativa
La quarta fase affronta il nodo che più nettamente distingue l’OT dall’EIT: il compromesso tra sicurezza e continuità operativa. Lo spazio dei compromessi (tradeoff space) è l’insieme delle soluzioni ammissibili che bilanciano requisiti in tensione tra loro – la protezione da un lato, la disponibilità, la safety, le prestazioni e i costi dall’altro. Un controllo che riduca il rischio informatico ma introduca latenza inaccettabile, o che richieda finestre di fermo impianto incompatibili con il servizio, non è una soluzione ma un nuovo problema. L’analisi consiste perciò nel valutare, per ogni controllo candidato, non solo la riduzione di rischio che apporta ma anche gli effetti collaterali che genera sulle altre dimensioni del sistema.
Il risultato è una prioritizzazione: combinando la criticità di missione di ciascun asset (dalla fase M), il suo profilo di idoneità (dalla fase A) e la sua esposizione alle minacce (dalla fase T), si ottiene una graduatoria che indica dove l’investimento in controlli zero trust produce il massimo beneficio a parità di impatto operativo. Questa graduatoria non è statica: lo spazio dei compromessi muta nel tempo al variare delle tecnologie disponibili, dei vincoli di budget e del panorama delle minacce, e va perciò riesaminato periodicamente. La quarta fase, in sostanza, trasforma la conoscenza accumulata nelle tre precedenti in criteri di decisione espliciti e difendibili.
OUTPUT DELLA FASE: Priorità dei controlli tra rischio e impatto operativo.
Matrice di allocazione Zero Trust: come assegnare le capability agli asset OT
La quinta fase produce l’artefatto che dà nome al framework. La matrice di allocazione incrocia, sulle righe, le classi di asset individuate e profilate e, sulle colonne, le capability zero trust che si intende dispiegare – tra cui la gestione dell’identità e l’autenticazione a più fattori, la microsegmentation, l’autorizzazione continua basata su policy, la protezione crittografica e i controlli di integrità, la verifica della postura dei dispositivi e il monitoraggio con registrazione centralizzata.
Ogni cella esprime non un semplice sì/no, ma la modalità con cui la capability può essere realizzata su quella classe di asset, secondo quattro esiti possibili: applicazione nativa sul dispositivo, applicazione mediata da un layer intermediario, controllo compensativo esterno, oppure non praticabilità. La Tabella 1 ne offre un esempio illustrativo.
Tabella 1. Esempio illustrativo di matrice di allocazione delle capability zero trust per classe di asset.
| Classe di asset | Identità & MFA | Microsegmentation | Autorizz. continua | Crittografia & integrità | Postura dispositivo | Monitoraggio & logging |
| HMI/workstation (IT-centric) | Nativo | Nativo | Nativo | Nativo | Nativo | Nativo |
| Server SCADA | Nativo | Nativo | Nativo | Nativo | Nativo | Nativo |
| IED moderno (Liv. 1) | Intermed. | Nativo | Intermed. | Nativo | Intermed. | Nativo |
| IED/RTU legacy | Intermed. | Intermed. | Intermed. | Intermed. | – | Intermed. |
| Dispositivi di campo (Liv. 0) | – | Compens. | – | – | – | Compens. |
Legenda: Nativo = applicazione del controllo sul dispositivo; Intermed. = enforcement mediato da un layer intermediario; Compens. = controllo compensativo esterno; – = non praticabile. I valori hanno carattere esemplificativo e vanno determinati caso per caso mediante le fasi A e R del framework.
La logica sottostante deriva direttamente dal profilo di idoneità. Per gli asset a centratura IT e ampio margine – HMI e server – la maggior parte delle capability è applicabile nativamente. Per i dispositivi a bassa idoneità – gli IED legacy – l’enforcement non può risiedere sul dispositivo e deve essere delegato: un layer intermediario può offrire un’interfaccia standardizzata verso protocolli e apparati eterogenei, fungendo da punto di applicazione delle politiche e garantendo l’interoperabilità fino a quando la segnalazione digitale moderna non sarà dispiegata.
Là dove nemmeno questa mediazione è possibile, si ricorre a controlli compensativi – segmentazione rigorosa, monitoraggio passivo del traffico, restrizione fisica degli accessi – e si registra esplicitamente il rischio residuo. La matrice rende così trasparente, asset per asset e capability per capability, ciò che è stato protetto, come, e ciò che resta scoperto.
OUTPUT DELLA FASE: Matrice di allocazione delle capability Zero Trust.
Execution: roadmap e maturità dello Zero Trust negli ambienti OT
L’ultima fase trasforma la matrice in un programma di attuazione. Coerentemente con il principio della natura iterativa, MATRIX non prevede un dispiegamento simultaneo di tutti i controlli, ma una progressione per stadi di maturità, più sostenibile sul piano organizzativo e tecnico.
Una roadmap tipica, illustrata in Figura 5, muove da una fase di baseline – inventario degli asset, segmentazione secondo il modello Purdue, acquisizione di visibilità – verso interventi a basso impatto e alto ritorno quali l’autenticazione a più fattori e la gestione centralizzata degli accessi remoti; prosegue con l’introduzione di confini logici tra apparati di pari livello e della verifica della postura dei dispositivi; approda all’enforcement granulare mediante policy engine e autorizzazione continua e, infine, alla fase di ottimizzazione, automazione e misurazione.
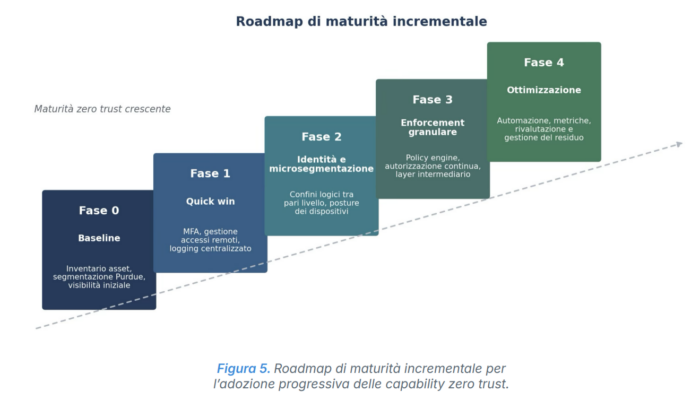
Figura 5. Roadmap di maturità incrementale per l’adozione progressiva delle capability zero trust: Fase 0 Baseline (inventario asset, segmentazione Purdue, visibilità iniziale) → Fase 1 Quick win (MFA, gestione accessi remoti, logging centralizzato) → Fase 2 Identità e microsegmentazione (confini logici tra pari livello, postura dei dispositivi) → Fase 3 Enforcement granulare (policy engine, autorizzazione continua, layer intermediario) → Fase 4 Ottimizzazione (automazione, metriche, rivalutazione e gestione del residuo).
Il monitoraggio continuo non è un’appendice ma la condizione che rende lo zero trust uno stato dinamico anziché una configurazione congelata: l’ispezione e la registrazione di tutto il traffico alimentano la rivalutazione periodica delle decisioni prese nelle fasi precedenti, riattivando il ciclo. In questo quadro va gestito, con onestà metodologica, il rischio residuo. Alcuni impianti e dispositivi legacy potrebbero non essere ragionevolmente adeguabili allo zero trust; le organizzazioni che li mantengono in servizio devono contabilizzare il rischio che ne deriva e decidere, su base informata, se e quando sostituirli. Riconoscere questo limite non è una debolezza del framework, ma una sua componente: MATRIX non promette una protezione totale, bensì una protezione consapevole, tracciabile e proporzionata.
PRINCIPIO MATRIX: Protezione consapevole, tracciabile e proporzionata.
Rischio residuo negli asset OT legacy: Alcuni dispositivi legacy non sono ragionevolmente adeguabili: il rischio che ne deriva va contabilizzato in modo esplicito, non rimosso.
Dalla matrice di allocazione all’applicazione nelle sottostazioni elettriche
Con la matrice di allocazione il framework è completo. Nella quinta parte della serie l’autore lo applica a uno scenario concreto: NovaGrid, un operatore di distribuzione elettrica che gestisce sottostazioni digitali con apparati moderni e legacy. Il paper integrale «Zero Trust selettivo negli ambienti OT» è disponibile per il download.
 Vincenzo Calabro' | Ingegnere informatico specializzato in sicurezza informatica e investigazioni digitali. Autore di articoli e saggi. Lecturer, Speaker, Trainer.