Evento Corsi e seminari
Ethical Hacking potenziato dall'intelligenza artificiale
Pubblicato a dicembre 2026
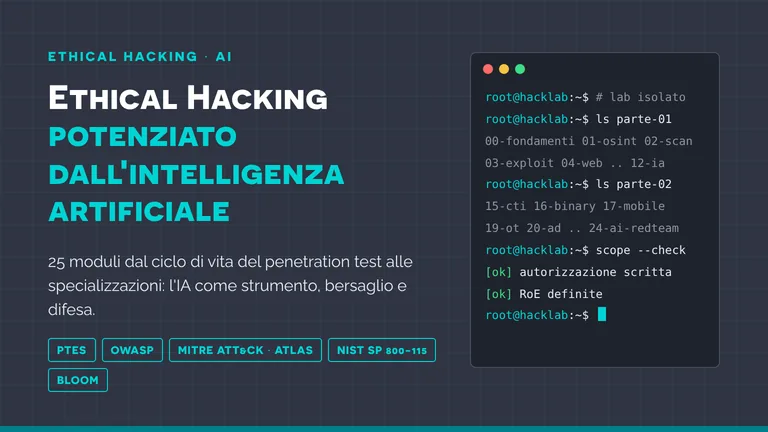 A dicembre 2026 Vincenzo Calabrò ha tenuto il corso «Ethical Hacking potenziato dall'intelligenza artificiale», un percorso completo di ethical hacking in 25 moduli che segue il ciclo di vita del penetration test e lo estende alle specializzazioni verticali, con l'intelligenza artificiale trattata come strumento, bersaglio e difesa. Il metodo didattico combina la tassonomia di Bloom per gli obiettivi, PTES per le fasi dell'ingaggio e MITRE ATT&CK per la mappatura delle tecniche.
Di cosa si è parlato
La traccia core (moduli 0–14) apre con fondamenti, etica, diritto e metodologie — i cappelli bianco, grigio e nero, PTES, OWASP WSTG, MITRE ATT&CK e ATLAS, NIST SP 800-115, gli articoli 615-ter e seguenti del codice penale, GDPR, NIS2 e AI Act, i documenti d'ingaggio — e prosegue lungo le fasi del penetration test: information gathering e OSINT, scanning ed enumeration, exploitation, web application security, password attacks e credential access, attacchi wireless e di rete, post-exploitation con privilege escalation e lateral movement, social engineering, reverse engineering e malware analysis, digital forensics e incident response, sicurezza di cloud, container e IoT. Il modulo centrale è dedicato all'IA offensiva e difensiva; chiudono la traccia il reporting con remediation e un capstone project che simula un ingaggio reale dall'inizio alla fine. La traccia avanzata di specializzazione (moduli 15–24) affronta cyber threat intelligence e OSINT avanzato, binary exploitation e sviluppo di exploit, mobile application security su Android e iOS, crittografia applicata, sicurezza OT/ICS/SCADA, Active Directory e identità cloud, DevSecOps e Secure SDLC, physical security e red team, digital forensics avanzata e, a conclusione, AI red teaming e governance dell'IA lungo il ciclo MLOps.
Struttura del corso
Ogni modulo segue lo stesso percorso: mappa, obiettivi di apprendimento secondo la tassonomia di Bloom, contenuti teorici, strumenti, laboratori con procedura e domande di verifica, un caso di studio analizzato per contesto, vettore d'attacco, vulnerabilità, impatto, lezioni e contromisure mappate su MITRE ATT&CK, una nota etico-legale specifica e l'autovalutazione finale. Tutte le esercitazioni si svolgono in laboratorio virtualizzato e isolato (Kali, Metasploitable, DVWA, Juice Shop e piattaforme di pratica) su bersagli di proprietà o autorizzati. La valutazione pesa competenza tecnica, metodo e rigore, qualità del reporting, etica e conformità, pensiero critico e uso dell'IA; una grave violazione etico-legale comporta la non idoneità a prescindere dagli altri criteri.
Materiali
La dispensa del corso, 82 pagine in PDF, raccoglie i 25 moduli in forma di capitoli autonomi: obiettivi di apprendimento secondo la tassonomia di Bloom, inquadramento, contenuti spiegati un concetto per volta con un esempio concreto, strumenti, laboratori con procedura e verifica, caso di studio, nota etico-legale, autovalutazione e letture; chiudono due appendici su standard e framework di riferimento e sui riferimenti normativi. Le slide delle 25 lezioni, circa 26 pagine ciascuna (650 pagine in tutto, in PDF), sviluppano ogni modulo con agenda, obiettivi, inquadramento, teoria, strumenti, laboratorio, caso di studio, nota etico-legale e verifica.
- Dispensa del corso (in formato PDF, 82 pagine)
Ethical Hacking potenziato dall'intelligenza artificiale – Dispensa del corso
Le 25 lezioni
Ogni lezione è scaricabile in PDF. Le lezioni 00–14 formano la traccia core sul ciclo di vita del penetration test; le lezioni 15–24 la traccia avanzata di specializzazione.
Parte I – Traccia core: il ciclo di vita del penetration test (lezioni 00–14)
Lezione 00 – Fondamenti, etica, diritto e metodologie — Modulo propedeutico: lessico, perimetro giuridico-deontologico e metodo. Nessuna tecnica offensiva prima di autorizzazione e laboratorio isolato. Argomenti: Tassonomia dell'hacking e tipi di ingaggio; Metodologie: PTES, OWASP, MITRE, NIST; Quadro giuridico IT/UE e deontologia; Documenti d'ingaggio: autorizzazione, scope, RoE; Allestimento del laboratorio isolato.
Slide della lezione 00 (PDF, 26 pagine)
Slide della lezione 00 (PDF, 26 pagine)
Lezione 01 – Information Gathering e OSINT — Prima fase operativa del penetration test: raccolta di informazioni e mappatura della superficie d'attacco. Argomenti: Ricognizione passiva vs attiva; Footprinting di dominio, DNS, sottodomini; OSINT su persone, e-mail, repository; Dispositivi esposti (Shodan/Censys); OSINT assistito dall'IA e verifica.
Slide della lezione 01 (PDF, 26 pagine)
Slide della lezione 01 (PDF, 26 pagine)
Lezione 02 – Scanning, Enumeration e Vulnerability Assessment — Dalla mappatura alla scoperta e classificazione delle vulnerabilità. Argomenti: Host discovery e scansione porte; Fingerprinting e Nmap Scripting Engine; Enumeration dei servizi; Vulnerability scanning e falsi positivi; Scoring e prioritizzazione (CVSS/EPSS).
Slide della lezione 02 (PDF, 26 pagine)
Slide della lezione 02 (PDF, 26 pagine)
Lezione 03 – Exploitation — Sfruttamento controllato delle vulnerabilità per ottenere accesso. Argomenti: Anatomia di vulnerabilità ed exploit; Metasploit: moduli, payload, Meterpreter; Exploit server-side vs client-side; Command & Control e red teaming; Evasion, OPSEC e supporto dell'IA.
Slide della lezione 03 (PDF, 26 pagine)
Slide della lezione 03 (PDF, 26 pagine)
Lezione 04 – Web Application Security — Test delle applicazioni web secondo OWASP. Argomenti: Superficie d'attacco e OWASP Top 10; Injection e Cross-Site Scripting; SSRF, IDOR e logic flaws; Discovery e fuzzing; Sicurezza di API e token.
Slide della lezione 04 (PDF, 26 pagine)
Slide della lezione 04 (PDF, 26 pagine)
Lezione 05 – Password Attacks e Credential Access — Attacchi alle credenziali e relative difese. Argomenti: Hashing, salting e formati; Attacchi a dizionario, brute force, mask; Cracking offline vs online; Credential access post-compromissione; Difese: MFA e policy.
Slide della lezione 05 (PDF, 26 pagine)
Slide della lezione 05 (PDF, 26 pagine)
Lezione 06 – Wireless e Network Attacks — Sicurezza delle reti wireless e attacchi di rete. Argomenti: 802.11 e sicurezza WPA2/WPA3; Rogue AP, evil twin, WPS; Packet crafting e MITM; Sicurezza della rete cablata; Analisi del traffico.
Slide della lezione 06 (PDF, 26 pagine)
Slide della lezione 06 (PDF, 26 pagine)
Lezione 07 – Post-Exploitation, Privilege Escalation e Lateral Movement — Dopo l'accesso: consolidamento, elevazione dei privilegi e movimento laterale. Argomenti: Enumeration post-accesso; Privilege escalation Linux/Windows; Credential dumping e Kerberoasting; Lateral movement e pivoting; Active Directory e percorsi d'attacco.
Slide della lezione 07 (PDF, 26 pagine)
Slide della lezione 07 (PDF, 26 pagine)
Lezione 08 – Social Engineering — Il fattore umano, con uno sguardo alle minacce potenziate dall'IA. Argomenti: Principi di persuasione e pretexting; Vettori di phishing; Progettazione e metriche di campagna; Minacce basate su IA (deepfake, BEC); Difese tecniche e umane.
Slide della lezione 08 (PDF, 26 pagine)
Slide della lezione 08 (PDF, 26 pagine)
Lezione 09 – Reverse Engineering e Malware Analysis — Analisi statica e dinamica del software e del malware in ambiente isolato. Argomenti: Assembly e formati eseguibili; Analisi statica e dinamica; Packing e anti-analysis; YARA e indicatori di compromissione; IA per triage dei campioni.
Slide della lezione 09 (PDF, 26 pagine)
Slide della lezione 09 (PDF, 26 pagine)
Lezione 10 – Digital Forensics e Incident Response — Acquisizione e analisi di evidenze su disco, memoria e rete, con un processo completo di incident response. Argomenti: Catena di custodia e ordine di volatilità; Acquisizione e imaging; Disk, memory e network forensics; Super-timeline e correlazione; Incident response secondo NIST.
Slide della lezione 10 (PDF, 27 pagine)
Slide della lezione 10 (PDF, 27 pagine)
Lezione 11 – Cloud, Container e IoT Security — Superfici d'attacco emergenti: cloud, container e dispositivi connessi. Argomenti: Responsabilità condivisa; Misconfigurazioni cloud e IMDS/SSRF; Sicurezza di container e Kubernetes; Sicurezza IoT; Rilevamento e posture con IA.
Slide della lezione 11 (PDF, 26 pagine)
Slide della lezione 11 (PDF, 26 pagine)
Lezione 12 – IA Offensiva e Difensiva — Nucleo del percorso: l'intelligenza artificiale come strumento, bersaglio e difesa. Argomenti: Pipeline ML e superficie d'attacco; IA offensiva a supporto del testing; Sicurezza dei modelli; Sicurezza degli LLM; IA difensiva e governance.
Slide della lezione 12 (PDF, 27 pagine)
Slide della lezione 12 (PDF, 27 pagine)
Lezione 13 – Reporting, comunicazione e remediation — Dal dato tecnico al report professionale e alla remediation. Argomenti: Struttura del report; Risk rating con CVSS; Priorità di remediation; Comunicazione tecnica e dirigenziale; Responsible disclosure.
Slide della lezione 13 (PDF, 26 pagine)
Slide della lezione 13 (PDF, 26 pagine)
Lezione 14 – Capstone project — Esercitazione integrativa che chiude la traccia core, simulando un ingaggio reale dall'inizio alla fine. Argomenti: Scelta del formato (CTF o red vs blue); Ciclo completo end-to-end; Integrazione della componente IA; Ruoli red / blue / purple; Debrief e lezioni apprese.
Slide della lezione 14 (PDF, 25 pagine)
Slide della lezione 14 (PDF, 25 pagine)
Parte II – Traccia avanzata di specializzazione (lezioni 15–24)
Lezione 15 – Cyber Threat Intelligence e OSINT avanzato — Conoscere l'avversario: intelligence sulle minacce e OSINT investigativo a supporto di difesa e red team. Argomenti: Livelli di CTI e ciclo dell'intelligence; IOC, TTP e piramide del dolore; Threat sharing (MISP, STIX/TAXII); OSINT avanzato e dark web; Attribuzione e bias.
Slide della lezione 15 (PDF, 26 pagine)
Slide della lezione 15 (PDF, 26 pagine)
Lezione 16 – Binary Exploitation e sviluppo di exploit — Sfruttamento della memoria e sviluppo di exploit affidabili. Argomenti: Memoria del processo e registri; Stack overflow e format string; Heap exploitation; Shellcoding, ret2libc e ROP; Mitigazioni e bypass.
Slide della lezione 16 (PDF, 27 pagine)
Slide della lezione 16 (PDF, 27 pagine)
Lezione 17 – Mobile Application Security - Android & iOS — Sicurezza delle applicazioni mobili, dall'analisi statica all'instrumentation dinamica. Argomenti: Modelli Android/iOS; OWASP MASVS/MASTG; Analisi statica di APK/IPA; Instrumentation dinamica (Frida); Storage, comunicazioni e pinning.
Slide della lezione 17 (PDF, 26 pagine)
Slide della lezione 17 (PDF, 26 pagine)
Lezione 18 – Crittografia applicata e attacchi crittografici — Uso corretto della crittografia e sfruttamento delle implementazioni deboli. Argomenti: Primitivi e garanzie; Modalità operative ed errori; Padding oracle e RSA; PKI e TLS; Gestione delle chiavi.
Slide della lezione 18 (PDF, 26 pagine)
Slide della lezione 18 (PDF, 26 pagine)
Lezione 19 – OT / ICS / SCADA Security — Sicurezza dei sistemi industriali e delle infrastrutture critiche, dove la safety viene prima di tutto. Argomenti: Modello di Purdue e componenti; Protocolli industriali; Differenze IT vs OT; Lezione di Stuxnet; Segmentazione e monitoraggio.
Slide della lezione 19 (PDF, 26 pagine)
Slide della lezione 19 (PDF, 26 pagine)
Lezione 20 – Active Directory avanzato e identità cloud — Compromissione e difesa dell'identità on-premise e cloud. Argomenti: Kerberos avanzato; AD Certificate Services; Identità ibrida e cloud; Attacchi ibridi; Difese dell'identità.
Slide della lezione 20 (PDF, 26 pagine)
Slide della lezione 20 (PDF, 26 pagine)
Lezione 21 – DevSecOps e Secure SDLC — Integrare la sicurezza nel ciclo di sviluppo e nella pipeline, con approccio shift-left. Argomenti: Secure SDLC e threat modeling; SAST, DAST, SCA; Sicurezza di CI/CD; Infrastructure as Code; Supply chain e SBOM.
Slide della lezione 21 (PDF, 26 pagine)
Slide della lezione 21 (PDF, 26 pagine)
Lezione 22 – Physical Security e Red Team a perimetro completo — Sicurezza fisica e operazioni red team multi-vettore, dove il rischio legale e personale è massimo. Argomenti: Controlli fisici e debolezze; Badge cloning e intrusione fisica; Drop di dispositivi; Catena fisica-logica; OPSEC, RoE e safety.
Slide della lezione 22 (PDF, 26 pagine)
Slide della lezione 22 (PDF, 26 pagine)
Lezione 23 – Digital Forensics avanzata — Branche avanzate della forensics, anti-forensics e valore probatorio. Argomenti: Mobile forensics; Cloud e container forensics; Anti-forensics; Threat hunting forense; Perizia e valore probatorio.
Slide della lezione 23 (PDF, 26 pagine)
Slide della lezione 23 (PDF, 26 pagine)
Lezione 24 – AI Red Teaming e governance dell'IA — Red teaming sistematico dei sistemi IA e governance lungo il ciclo MLOps. Argomenti: Metodologia di AI red teaming; Attacchi a modelli e LLM; Sicurezza della pipeline MLOps; Robustezza, safety e bias; Governance (AI Act, NIST AI RMF).
Slide della lezione 24 (PDF, 26 pagine)
Slide della lezione 24 (PDF, 26 pagine)
Vedi anche: i corsi e seminari del 2026 Penetration Testing in Ambiente Industriale (OT e IoT), Framework MITRE ATT&CK, D3FEND e ATLAS e Cyber Kill Chain e Unified Kill Chain.