Evento Corsi e seminari
Penetration Testing in Ambiente Industriale (OT e IoT)
Pubblicato il 4 novembre 2026
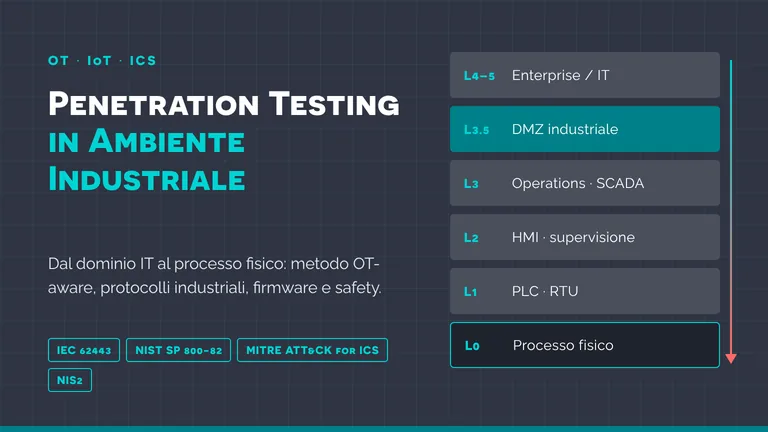 Il 4 novembre 2026 Vincenzo Calabrò ha tenuto il corso «Penetration Testing in Ambiente Industriale (OT e IoT)», modulo avanzato di cyber security dedicato alla valutazione della sicurezza dei sistemi cyber-fisici — reti OT e dispositivi IoT industriali — senza mai compromettere la safety.
Di cosa si è parlato
La lezione parte dai fondamenti dei sistemi di controllo industriale (PLC, HMI, RTU, SCADA, DCS) e dal Modello Purdue, con il percorso d'attacco tipico che dall'IT aziendale attraversa la DMZ industriale fino al processo fisico, e spiega perché in ambito OT la priorità si ribalta: prima la safety e la disponibilità, poi integrità e riservatezza. La seconda parte esamina la superficie d'attacco: i protocolli industriali insecure by design (Modbus/TCP, S7comm, PROFINET, DNP3, IEC 60870-5-104, IEC 61850, OPC-UA, MQTT), la ricognizione passiva con Shodan, OSINT e ascolto del traffico, e i dispositivi IoT ed embedded letti su tre piani: firmware (binwalk, Ghidra), interfacce hardware (UART, JTAG, SPI) e canale radio (BLE, Zigbee, LoRaWAN, Wi-Fi). La terza parte propone una metodologia OT-aware in cinque passi — scoping e regole d'ingaggio, ricognizione passiva, threat modeling, validazione controllata su replica, reporting con risk scoring cyber-fisico — mappata su MITRE ATT&CK for ICS e con un laboratorio isolato basato su PLC virtuali, simulatori di processo e honeypot. L'ultima parte inquadra l'attività negli standard IEC 62443 e NIST SP 800-82 e nella direttiva NIS2, ripercorre i casi Stuxnet, Industroyer e Triton e si chiude con il principio non negoziabile del corso: autorizzazione scritta, preferenza per il passivo e rispetto del quadro legale.
Struttura del modulo
Il corso prevede 8 ore complessive, 2 di teoria e 6 di laboratorio, articolate in sei unità: fondamenti OT/ICS e Modello Purdue; protocolli industriali e analisi del traffico; IoT ed embedded (firmware, hardware, radio); metodologia OT-aware e MITRE ATT&CK for ICS; testbed, honeypot e simulazione di processo; reporting, risk scoring cyber-fisico e IEC 62443. La valutazione pesa il progetto di laboratorio, il report professionale e una prova orale, premiando il metodo e la responsabilità più del numero di vulnerabilità trovate.
Materiali
Le slide della lezione, 30 pagine in PDF, seguono le quattro parti del percorso — fondamenti, superficie d'attacco, metodologia, quadro normativo e safety — e si chiudono con la sintesi, le domande di autovalutazione, la struttura didattica e il glossario. Le dispense, 8 pagine in PDF, sviluppano gli stessi argomenti in forma discorsiva, con le tabelle di confronto IT/OT, dei livelli Purdue e dei protocolli industriali.
- Presentazione utilizzata durante il corso (in formato PDF)
Penetration Testing in Ambiente Industriale (OT e IoT) – Presentazione
- Dispense del modulo (in formato PDF)
Penetration Testing in Ambiente Industriale (OT e IoT) – Dispense
Vedi anche: i seminari del 2026 ISA/IEC 62443 Sicurezza dei Sistemi di Automazione e Controllo, Sicurezza delle Infrastrutture Critiche e Digital Forensics e Incident Response delle infrastrutture critiche; gli articoli del 2026 Sicurezza dei Sistemi OT e Digital Forensics nell’Industrial Internet of Things (IIoT).