Debian e OpenSSL (2008): quasi due anni di chiavi prevedibili
di Vincenzo Calabrò · Pubblicato il
Abstract
Una modifica pensata per far tacere gli avvisi di Valgrind ha privato il generatore di numeri casuali di OpenSSL, nella versione distribuita da Debian, di quasi ogni fonte di entropia. Per venti mesi le chiavi prodotte su Debian, Ubuntu e derivate sono state indovinabili. A due settimane dall’annuncio, l’aggiornamento dei pacchetti si è rivelato la parte più semplice del lavoro.
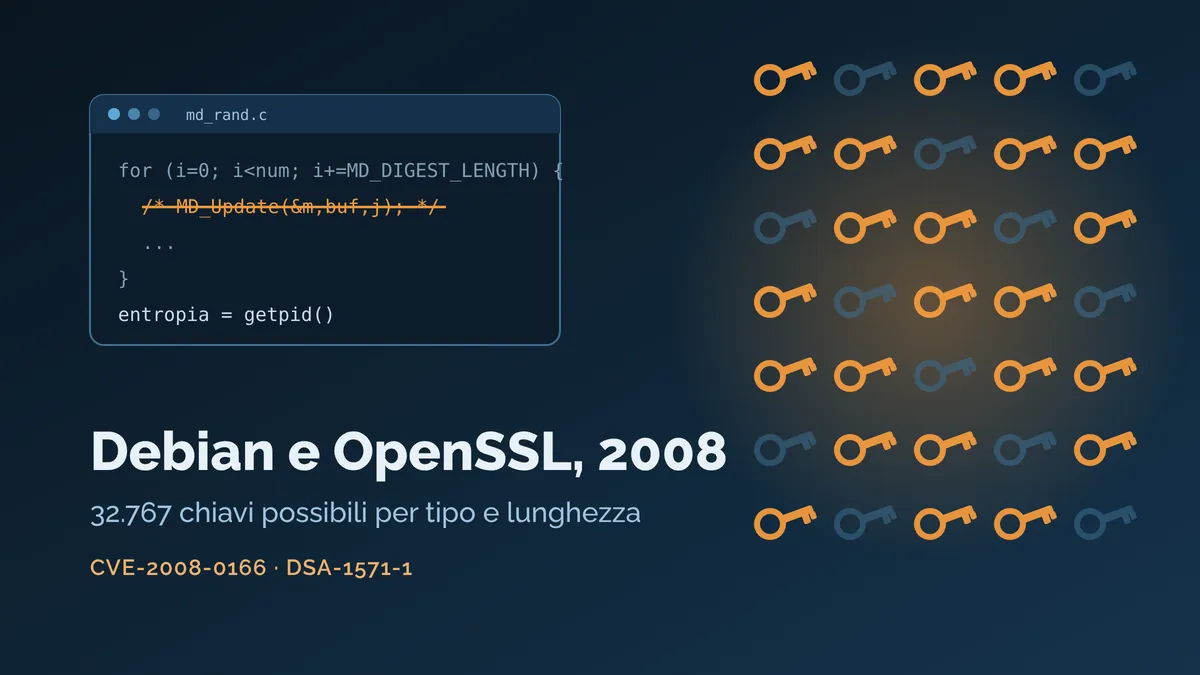
Sono trascorse esattamente due settimane da quando, il 13 maggio, il progetto Debian ha diffuso l’avviso di sicurezza DSA-1571-1. Chi amministra sistemi Debian o Ubuntu lo avrà ormai letto più di una volta, e difficilmente lo dimenticherà: il generatore di numeri pseudocasuali del pacchetto openssl distribuito da Debian era prevedibile, e lo era dal settembre del 2006. La scoperta si deve a Luciano Bello. L’avviso, va riconosciuto, non cerca attenuanti: il difetto, registrato come CVE-2008-0166, non appartiene a OpenSSL ma a una modifica che Debian aveva introdotto per conto proprio.
Nei giorni successivi si è scritto molto, e non sempre con la calma necessaria. Ora che il primo allarme è passato conviene rimettere in fila i fatti, chiarire perché le conseguenze vadano ben oltre le chiavi generate sui sistemi colpiti e dare conto del dibattito, piuttosto acceso, sulle responsabilità.
Due righe e un avviso di Valgrind
La vicenda comincia nell’aprile del 2006 con una segnalazione in apparenza innocua. Un utente apre nel sistema di tracciamento dei bug di Debian la richiesta n. 363516, dal titolo eloquente «valgrind-clean the RNG»: i programmi collegati a OpenSSL, esaminati con Valgrind, producevano una lunga serie di avvisi sull’uso di memoria non inizializzata, e quel rumore rendeva faticoso il debug di applicazioni che con la crittografia avevano poco o nulla a che fare.
Kurt Roeckx, uno dei manutentori del pacchetto, ricondusse gli avvisi a due righe del file
crypto/rand/md_rand.c e il 1° maggio chiese un parere sulla lista openssl-dev. La domanda era posta con onestà. Roeckx proponeva di commentare le due righe, ammetteva di non sapere con precisione quale effetto avrebbe avuto la modifica sul generatore e ipotizzava, al più, una minore quantità di entropia raccolta. Poche ore dopo Ulf Möller, che scriveva da un indirizzo openssl.org, rispose in modo asciutto: «Not much. If it helps with debugging, I’m in favor of removing them». In sostanza, un via libera. Il giorno seguente un altro partecipante osservò che, compilando OpenSSL con l’opzione PURIFY, gli avvisi scomparivano. Obiezioni, nessuna.Le due righe sono ormai note a chiunque abbia seguito la vicenda:
/* crypto/rand/md_rand.c, in ssleay_rand_add() */
		MD_Update(&m,buf,j);

/* crypto/rand/md_rand.c, in ssleay_rand_bytes() */
#ifndef PURIFY
		MD_Update(&m,buf,j); /* purify complains */
#endif
Nel pacchetto Debian finirono entrambe dentro un commento, accompagnate da una nota sbrigativa: «Don’t add uninitialised data». Sulla carta sono identiche; nel funzionamento del generatore non potrebbero essere più diverse. La seconda, in
ssleay_rand_bytes(), mescola nello stato interno il contenuto del buffer destinato a ricevere i byte casuali, che spesso non è inizializzato: un contributo accessorio, che gli stessi sviluppatori di OpenSSL avevano già reso escludibile con PURIFY. Toglierla significava, nel peggiore dei casi, rinunciare a un po’ di entropia aggiuntiva. La prima, in ssleay_rand_add(), è invece il punto in cui il generatore assorbe i dati che gli vengono forniti per l’inizializzazione: i byte letti da /dev/urandom, il contenuto del file di seme, qualunque cosa un’applicazione passi a RAND_add() o a RAND_seed(). Commentata quella riga, il generatore continuava a ricevere regolarmente le chiamate di inizializzazione, e continuava perfino a contabilizzare l’entropia che credeva di aver ricevuto. Semplicemente, ne ignorava il contenuto.La segnalazione venne chiusa a metà maggio del 2006, ma il codice difettoso entrò davvero in circolazione qualche mese più tardi. Come hanno precisato gli stessi sviluppatori Debian, una prima modifica, nella versione 0.9.8b-1, riguardava una copia del file che non veniva compilata; la prima versione vulnerabile è la 0.9.8c-1, caricata in unstable il 17 settembre 2006. Da lì il pacchetto è passato in testing e poi in etch, l’attuale stable, pubblicata nell’aprile del 2007. Fino al 13 maggio di quest’anno corrono poco meno di venti mesi: quasi due anni durante i quali ogni chiave generata con quel pacchetto è stata, di fatto, indovinabile.
Poco più di trentaduemila chiavi
Se il generatore non assorbe più nulla dall’esterno, da dove proviene la variabilità residua? Quasi esclusivamente dall’identificativo del processo, che
ssleay_rand_bytes() mescola nello stato a ogni richiesta e che è rimasto l’unico ingrediente non costante. Su Linux il valore massimo predefinito dei PID è 32.768; per ciascuna combinazione di tipo di chiave, lunghezza e architettura, un sistema colpito poteva quindi produrre al più 32.767 chiavi distinte. Una chiave RSA da 2048 bit, generata con ssh-keygen su una macchina x86 con etch, non era estratta da uno spazio impossibile da esplorare: era una fra poco più di trentaduemila.L’aspetto più insidioso è che dall’esterno nulla lasciava trasparire il problema. Le chiavi avevano l’aspetto di chiavi del tutto regolari, e i byte in uscita dal generatore, che passano comunque attraverso una funzione di hash, avrebbero superato qualsiasi test statistico. L’unico sintomo osservabile era la ripetizione: due macchine diverse, con lo stesso PID al momento della generazione, potevano ottenere la stessa identica chiave.
È un sintomo che nessuno va a cercare.
Reso pubblico il difetto, sfruttarlo è stato questione di ore. H D Moore, noto per il progetto Metasploit, ha calcolato l’insieme completo delle chiavi SSH DSA da 1024 bit e RSA da 2048 bit per x86 in circa due ore, impiegando 31 core Xeon, e lo ha messo liberamente a disposizione; in seguito si sono aggiunte le RSA da 4096 bit. Già il 15 maggio circolavano script in grado di provare l’intero elenco contro un server SSH, e lo stesso giorno l’Internet Storm Center del SANS ha portato a giallo il proprio livello di allerta, decisione che prende di rado. Del resto, provare trentaduemila chiavi contro un servizio esposto in rete non richiede mezzi particolari, né molta pazienza.
Non soltanto le chiavi generate
Fin qui il quadro è grave ma, per così dire, lineare: si rigenerano le chiavi prodotte sui sistemi colpiti e la questione si chiude. Purtroppo non è così, per almeno due ragioni.
La prima riguarda DSA. L’algoritmo impiega, per ogni firma, un valore segreto casuale, e chi conosce quel valore può ricavare la chiave privata da una sola firma. Sui sistemi vulnerabili anche quel valore proveniva dal generatore difettoso, e dunque da un insieme ristretto e noto. Ne segue che una chiave DSA del tutto sana, generata magari anni fa su un sistema non interessato, va considerata compromessa se è stata usata per firmare o per autenticarsi da una macchina Debian vulnerabile. L’avviso lo afferma in modo esplicito, ma è il passaggio che più facilmente sfugge a una lettura frettolosa.
La seconda riguarda le chiavi di sessione. SSL/TLS e SSH negoziano a ogni connessione segreti temporanei, e anche questi, su un sistema colpito, venivano estratti dallo stesso insieme ristretto. Chi avesse registrato traffico cifrato in cui almeno una delle parti attingeva al generatore difettoso potrebbe oggi, in molti casi, decifrarlo con calcoli alla portata di un comune computer, e con esso le password e i dati che vi sono transitati. Un discorso analogo vale per le sessioni HTTPS verso un server il cui certificato poggia su una chiave debole: nella configurazione più diffusa, con lo scambio di chiavi RSA, una volta ricavata la chiave privata diventa leggibile anche il traffico registrato mesi fa. Non sorprende che Debian abbia reimpostato le password degli account sulle proprie macchine.
Per chi si occupa di risposta agli incidenti c’è un’ulteriore difficoltà. Nei log, un accesso effettuato con una chiave debole è indistinguibile da quello del legittimo titolare: stessa chiave, stessa impronta. Restano gli indizi indiretti, come indirizzi di provenienza insoliti o orari anomali, e soltanto se i registri di quei mesi sono stati conservati.
Chi è coinvolto
Sono interessate etch, testing (lenny) e unstable (sid); la precedente stable, sarge, usa la serie 0.9.7 e non è colpita. Ubuntu ha pubblicato lo stesso 13 maggio l’avviso USN-612-1, che riguarda le versioni 7.04, 7.10 e la recentissima 8.04 LTS, oltre alle corrispondenti edizioni di Kubuntu, Edubuntu e Xubuntu. Qualunque altra distribuzione derivata da Debian che abbia ripreso quel pacchetto va considerata a rischio fino a prova contraria.
I sistemi che non derivano da Debian non sono vulnerabili in sé, ma possono esserlo per contagio. Basta una chiave pubblica debole copiata nel file
authorized_keys di un server Red Hat, o un certificato generato su una workstation Ubuntu e poi installato altrove. Non a caso nel bugzilla di OpenSSH si discute se far rifiutare direttamente a sshd le chiavi note come deboli, e DragonFly BSD ha già aggiunto una lista nera al proprio OpenSSH.Quanto ai tipi di chiave, l’avviso elenca le chiavi SSH, quelle di OpenVPN, le chiavi DNSSEC, il materiale destinato ai certificati X.509 e le chiavi di sessione delle connessioni SSL/TLS. Restano invece fuori le chiavi generate con GnuPG o con GnuTLS, che non si appoggiano a OpenSSL.
Che cosa fare, in concreto
Aggiornare il pacchetto è indispensabile, ma da solo non risolve nulla. Le versioni corrette sono la 0.9.8c-4etch3 per etch e la 0.9.8g-9 per lenny e sid; su Ubuntu, la 0.9.8c-4ubuntu0.3 per la 7.04, la 0.9.8e-5ubuntu3.2 per la 7.10 e la 0.9.8g-4ubuntu3.1 per la 8.04. I servizi già in esecuzione, peraltro, continuano a usare la vecchia libreria finché non vengono riavviati. Dopo l’aggiornamento il generatore torna a funzionare, ma le chiavi già prodotte restano quelle che erano.
Il lavoro vero è la rigenerazione. Per SSH, l’aggiornamento di openssh pubblicato il giorno successivo (DSA-1576-1) introduce lo strumento
ssh-vulnkey e il pacchetto openssh-blacklist: il primo controlla le chiavi presenti sul sistema, comprese quelle elencate nei file authorized_keys, mentre il server, dove riesce a riconoscerle, rifiuta le chiavi di utente deboli. Le chiavi di host compromesse vanno sostituite e gli utenti avvisati che l’impronta del server cambierà. Qui serve prudenza: per qualche settimana chi vedrà comparire l’avviso di chiave modificata avrà ottime ragioni per accettarlo senza pensarci troppo, e chi volesse tentare un attacco man-in-the-middle difficilmente troverebbe condizioni migliori. Conviene comunicare le nuove impronte attraverso un canale separato.Per verificare chiavi che si trovano anche fuori da Debian, il team di sicurezza del progetto ha preparato lo script
dowkd.pl, e Ubuntu distribuisce inoltre openssl-vulnkey per le chiavi e i certificati OpenSSL. Le liste su cui questi strumenti si basano coprono però soltanto le configurazioni più comuni: un esito negativo non equivale a una garanzia.Per i certificati occorre generare una nuova chiave e una nuova richiesta di firma, e chiedere la revoca del certificato precedente: un certificato sostituito ma non revocato rimane valido, e la sua chiave privata è ormai alla portata di chiunque. Vanno poi sostituite le chiavi DSA usate su sistemi vulnerabili, anche se generate altrove, e cambiate, almeno sui sistemi più delicati, le password che possono aver attraversato sessioni a rischio. Debian ha predisposto una pagina con le istruzioni per il rinnovo delle chiavi, pacchetto per pacchetto, che viene aggiornata con regolarità: è il primo indirizzo da consultare.
Una responsabilità difficile da dividere
Sul piano delle responsabilità il confronto è stato vivace, e a tratti poco elegante. Ben Laurie, membro del core team di OpenSSL, ha affidato la propria posizione a un intervento dal titolo inequivocabile, «Vendors Are Bad For Security». A suo giudizio le distribuzioni non dovrebbero mettere mano a codice crittografico che non comprendono fino in fondo, e le modifiche andrebbero proposte agli autori sotto forma di patch, non discusse in termini generici su una lista. Laurie sostiene inoltre che openssl-dev non fosse il canale adatto e che la questione andasse portata al gruppo di sviluppo; ricorda che l’opzione
PURIFY esisteva proprio per questi casi e che i manutentori Debian, anziché individuare l’origine della memoria non inizializzata, hanno eliminato ogni possibilità di aggiungere dati al generatore.Le repliche non sono mancate. Roeckx aveva chiesto in pubblico, sulla lista che lo stesso sito di OpenSSL presenta come dedicata allo sviluppo, e aveva ricevuto una risposta favorevole da uno sviluppatore del progetto. L’indirizzo indicato da Laurie, come ha osservato LWN, non compare né nella documentazione né sul sito. Altri hanno fatto notare che OpenSSL si affidava consapevolmente alla memoria non inizializzata senza spiegarlo da nessuna parte, e che due righe identiche con ruoli tanto diversi, prive di un commento che le distinguesse, erano quasi un invito all’errore. C’è poi un rilievo, rivolto a Debian, difficile da respingere: la correzione è comparsa nel repository pubblico del progetto alcuni giorni prima dell’avviso, offrendo a chi teneva d’occhio quel repository un vantaggio su tutti gli altri.
A parere di chi scrive, la ricerca di un colpevole unico è la parte meno istruttiva della vicenda. L’errore è nato in Debian, per mano di un manutentore che pure aveva avuto lo scrupolo di chiedere; l’avallo è venuto da OpenSSL, con una leggerezza che oggi appare difficile da giustificare; poi la modifica è rimasta per venti mesi in un pacchetto il cui sorgente, differenze rispetto all’originale comprese, era a disposizione di chiunque. Quest’ultimo dato merita una riflessione, perché incrina un’idea rassicurante e assai diffusa, quella per cui il codice aperto finisce sempre per essere controllato da qualcuno. Quella patch poteva leggerla chiunque. Per venti mesi nessuno l’ha letta con l’attenzione che meritava.
Qualche indicazione, comunque, se ne può ricavare. Le distribuzioni dovrebbero trattare le modifiche locali al codice crittografico come eccezioni da motivare, ridurle al minimo e sottoporle a chi quel codice lo conosce; i progetti, dal canto loro, dovrebbero indicare senza ambiguità a chi rivolgersi. Gli avvisi degli strumenti di analisi vanno compresi prima di essere messi a tacere: Valgrind non sbagliava a segnalare l’uso di memoria non inizializzata, ma la risposta giusta non era eliminare l’istruzione che lo provocava. E chi scrive codice di questo genere farebbe bene a documentare le proprie scelte meno ortodosse, perché chi leggerà quelle righe dopo di lui potrebbe non sapere perché si trovano lì.
Resta, infine, la coda lunga. Le chiavi deboli non spariscono con un aggiornamento: sopravvivranno nei file
authorized_keys dimenticati, nei certificati validi fino al 2009 o al 2010, nelle macchine virtuali e negli apparati preparati a partire da immagini generate su sistemi vulnerabili. Le liste nere aiutano, ma coprono solo una parte dei casi. Per parecchio tempo, imbattersi in una di queste chiavi nel corso di una verifica di sicurezza non sarà un’eventualità remota.Riferimenti
- Debian Security Advisory DSA-1571-1, New openssl packages fix predictable random number generator, 13 maggio 2008.
- Debian Security Advisory DSA-1576-1, New openssh packages fix predictable randomness, 14 maggio 2008.
- Ubuntu Security Notice USN-612-1, OpenSSL vulnerability, 13 maggio 2008.
- CVE-2008-0166.
- Debian, istruzioni per il rinnovo delle chiavi.
- Debian bug #363516, valgrind-clean the RNG.
- openssl-dev, Random number generator, uninitialised data and valgrind, 1° maggio 2006.
- H D Moore, Debian OpenSSL Predictable PRNG Toys.
- Ben Laurie, Vendors Are Bad For Security, 13 maggio 2008.
- Jake Edge, Debian, OpenSSL, and a lack of cooperation, LWN.net, 14 maggio 2008.
Vedi anche: l’articolo del 2013 Principi di sviluppo software sicuro: le buone prassi applicative, l’articolo del 2014 Heartbleed (2014): il bug di OpenSSL e la fragilità del software open source critico e l’articolo del 2026 Crittografia post-quantistica: perché proteggere il traffico web non basta.
 Vincenzo Calabrò | Ingegnere informatico specializzato in sicurezza informatica e investigazioni digitali. Funzionario informatico del Ministero dell'Interno; su incarico autorizzato si occupa di sicurezza informatica e di perizie informatiche forensi. Autore di articoli e saggi. Lecturer, Speaker, Trainer.
Profili: Google Scholar · ORCID · ResearchGate · Academia.edu · Wikidata · CyberSecurity360 · AgendaDigitale · ICT Security Magazine · Amazon · LinkedIn · YouTube · Ordine degli Ingegneri di Reggio Calabria