Cloud computing: vantaggi, minacce e contromisure
di Vincenzo Calabrò · Pubblicato il
Abstract
L’articolo descrive il cloud computing, i suoi modelli di servizio e di distribuzione e i principali vantaggi, dalla riduzione dei costi alla continuità operativa. La parte centrale analizza le undici minacce indicate dalla Cloud Security Alliance nel rapporto Top Threats to Cloud Computing Pandemic Eleven del giugno 2022, dalla gestione inadeguata di identità, credenziali e chiavi alle API non sicure, dalle configurazioni errate ai carichi serverless e container, fino ad APT ed esfiltrazione dei dati. Per ciascuna descrive impatti e contromisure, e chiude con le tendenze che influenzeranno la sicurezza del cloud.
Il cloud computing è diventato il modo prevalente di ospitare e distribuire servizi informatici. La pandemia ha accelerato lo spostamento di applicazioni e dati verso fornitori esterni, e oggi poche organizzazioni ne restano fuori. Per usarlo bene occorre conoscerne i vantaggi e, soprattutto, le minacce che porta con sé.
Che cos’è il cloud computing
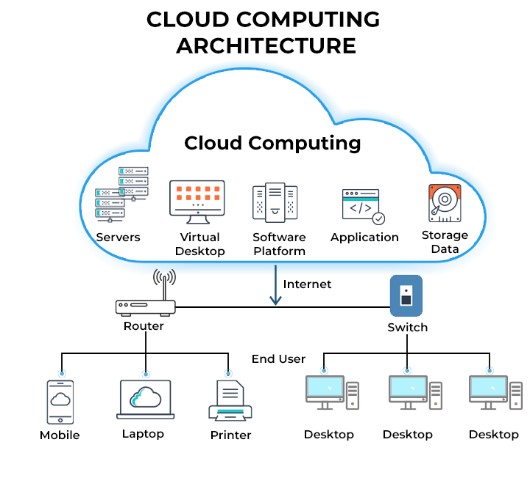
Il cloud computing è l’uso, attraverso Internet, di risorse informatiche ospitate da un fornitore, come server, archiviazione, basi di dati, reti e software. Le risorse sono disponibili su richiesta, si pagano in base all’uso e vengono gestite dal fornitore di servizi cloud (CSP), senza che l’utente debba occuparsi dell’hardware.
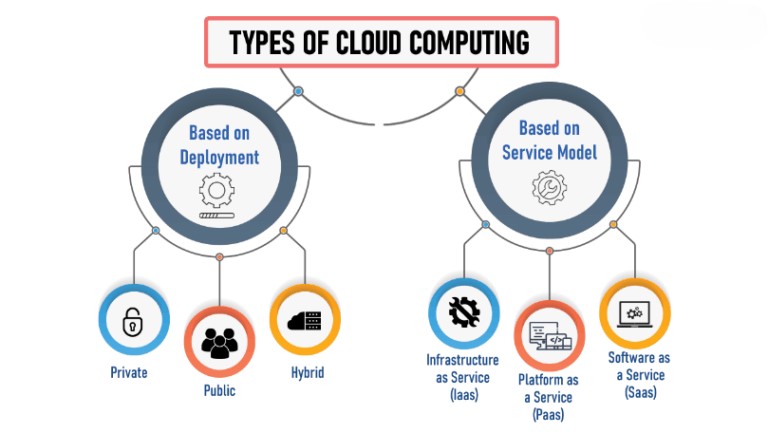
I servizi si distinguono in Infrastructure as a Service (IaaS), Platform as a Service (PaaS) e Software as a Service (SaaS), in base a quanta parte dello stack tecnologico è gestita dal fornitore. Per modello di distribuzione si parla di cloud pubblico, privato, ibrido e di comunità, e molte organizzazioni usano più fornitori contemporaneamente (multicloud).
I vantaggi
La rapida diffusione del cloud si spiega con i benefici che offre:
- la riduzione dei costi, perché si evitano grandi investimenti in infrastruttura e si paga solo ciò che si usa;
- la scalabilità, perché capacità di calcolo, archiviazione e numero di utenti possono crescere o diminuire in poco tempo;
- la flessibilità e la collaborazione, perché i dati sono accessibili da qualunque luogo, con vantaggi per il lavoro da remoto e per i gruppi distribuiti tra sedi e fornitori;
- la continuità operativa, perché i grandi fornitori offrono ridondanza geografica, backup e ripristino più solidi di quelli che molte organizzazioni potrebbero realizzare da sole;
- un vantaggio competitivo, perché manutenzione dell’infrastruttura, aggiornamenti e licenze passano al fornitore e le risorse interne possono concentrarsi sull’attività principale.
Le minacce secondo la Cloud Security Alliance
Nel giugno 2022 la Cloud Security Alliance (CSA) ha pubblicato il rapporto Top Threats to Cloud Computing Pandemic Eleven, basato su un’indagine tra 703 professionisti della sicurezza. Il rapporto mostra che le preoccupazioni tradizionali di competenza dei fornitori, come le vulnerabilità delle tecnologie condivise e dei sistemi del CSP, sono scese così in basso da uscire dalla classifica. Minacce generiche come la perdita di dati e gli attacchi DoS/DDoS hanno lasciato il posto a temi più specifici, come configurazioni, autenticazione e visibilità. È il segno di una fiducia crescente nella sicurezza dei fornitori e, insieme, della consapevolezza che i problemi principali stanno nella parte di responsabilità del cliente.
Le undici minacce, in ordine di rilevanza, sono analizzate di seguito.
Gestione insufficiente di identità, credenziali, accessi e chiavi
Al primo posto, dal quarto della classifica precedente, c’è la gestione delle identità e degli accessi (IAM). Nel cloud ogni utente, applicazione e servizio ha un’identità con permessi propri, e le chiavi di accesso alle API e i segreti delle applicazioni si moltiplicano. Autenticazione debole, assenza di autenticazione a più fattori, permessi eccessivi, credenziali dimenticate nel codice o mai revocate e chiavi crittografiche gestite male sono tra le cause più frequenti di compromissione.
Gli impatti possibili sono:
- l’accesso non autorizzato a sistemi e dati riservati, anche attraverso credenziali riutilizzate;
- la divulgazione o la perdita di dati, che può essere usata come leva in un’estorsione;
- interruzioni dei servizi e ritardi nello sviluppo per correggere le falle;
- perdite economiche e sanzioni per violazione del GDPR o di norme di settore come PCI DSS;
- danni alla reputazione dell’organizzazione e dei suoi clienti.
Le contromisure principali sono:
- adottare soluzioni IAM unificate, con autenticazione forte, gestione centralizzata e visibilità su tutti i fornitori;
- applicare il privilegio minimo e limitare il raggio d’azione di ogni identità;
- automatizzare la creazione e la revoca di account e permessi;
- preferire credenziali temporanee con rotazione automatica alle chiavi statiche, e custodire segreti e chiavi in servizi dedicati;
- monitorare gli accessi per individuare e bloccare i tentativi anomali.
Interfacce e API non sicure
Fornitori, partner e sviluppatori interni espongono API e interfacce per gestire servizi e dati. Spesso i requisiti con cui sono state progettate non corrispondono all’uso che se ne fa nel tempo, e cambiamenti organizzativi o integrazioni con terzi aprono falle. I problemi tipici sono autenticazione inadeguata, assenza di cifratura, gestione scorretta delle sessioni, software non aggiornato e controlli di accesso troppo permissivi. Le API sono diventate uno dei bersagli preferiti degli attaccanti, perché danno accesso diretto ai dati e alle funzioni.
Gli impatti possibili sono:
- lo sfruttamento dei sistemi interni e la divulgazione di dati;
- interruzioni dei servizi e ritardi negli sviluppi;
- perdite economiche e sanzioni;
- danni alla reputazione del fornitore e dei clienti che usano le API compromesse.
Le contromisure principali sono:
- censire e monitorare la superficie di attacco delle API, secondo buone pratiche come la OWASP API Security Top 10;
- introdurre limiti al numero di richieste per difendersi da attacchi DoS/DDoS e da credential stuffing;
- usare credenziali di breve durata con rotazione automatica e token conformi agli standard, con autenticazione a più fattori sulle interfacce utente;
- verificare che i servizi mantengano lo stesso livello di sicurezza quando vengono migrati tra ambienti o fornitori;
- analizzare il traffico delle API per rilevare comportamenti anomali.
Configurazioni errate e controllo inadeguato delle modifiche
Le configurazioni errate sono una delle cause principali di incidenti nel cloud. Nascono dalla scarsa conoscenza dei servizi e delle loro impostazioni di sicurezza e comprendono segreti gestiti male, registrazione dei log disattivata, backup non protetti, porte e servizi esposti e permessi eccessivi. L’automazione, la velocità dei cambiamenti e l’accesso esteso tipici del cloud rendono difficile controllare le modifiche con i metodi tradizionali.
Gli impatti possibili sono:
- la divulgazione, la perdita o la distruzione di dati;
- il degrado delle prestazioni o l’interruzione dei servizi;
- richieste di riscatto, sanzioni, perdite di ricavi e cali del valore delle azioni;
- danni alla reputazione e al marchio.
Le contromisure principali sono:
- verificare in modo automatico e continuo le configurazioni, con strumenti di Cloud Security Posture Management (CSPM);
- gestire l’infrastruttura come codice, con modelli approvati e controlli prima del rilascio;
- verificare in tempo reale che le modifiche approvate siano state applicate correttamente.
Mancanza di un’architettura e di una strategia di sicurezza per il cloud
Molte organizzazioni migrano al cloud senza una strategia di sicurezza. Una strategia considera i fattori esterni e la situazione attuale, sceglie architettura, modelli di servizio e fornitori, tiene conto dei vincoli contrattuali, delle esigenze di localizzazione dei dati e degli obiettivi aziendali, e guida la progettazione di identità, reti e controlli con un approccio graduale.
Gli impatti possibili sono:
- incidenti e violazioni ricorrenti dovuti a scelte di progettazione sbagliate;
- sforzi mal distribuiti, duplicazione di soluzioni e licenze, correzioni inefficaci;
- costi di contenimento elevati e sanzioni per mancata conformità;
- danni alla reputazione, anche in assenza di violazioni, quando la carenza di sicurezza diventa pubblica.
Le contromisure principali sono:
- definire una strategia di sicurezza per il cloud con principi e obiettivi chiari;
- considerare obiettivi aziendali, rischi, efficienza, minacce e conformità nella progettazione dei servizi;
- tenere conto dell’errore umano e degli attaccanti persistenti, con difesa in profondità e controlli di base sempre attivi;
- progettare reti, account, dati, identità e confini secondo le buone pratiche e i framework dei fornitori.
Sviluppo software non sicuro
La complessità del software e dei servizi cloud introduce vulnerabilità anche senza intenzione. Il cloud offre però strumenti per sviluppare in modo più sicuro, come pipeline di integrazione e rilascio continui (CI/CD) con test di sicurezza automatici, guardrail che impediscono configurazioni pericolose e funzioni IAM per applicare il privilegio minimo negli ambienti di sviluppo. Gli sviluppatori devono conoscere il modello di responsabilità condivisa. Le vulnerabilità del codice proprio spettano a chi lo sviluppa, quelle dei servizi gestiti al fornitore.
Gli impatti possibili sono:
- accesso non autorizzato e compromissione dei dati;
- ritardi negli sviluppi e interruzioni dei servizi;
- sanzioni e responsabilità per danni;
- perdita di fiducia dei clienti.
Le contromisure principali sono:
- adottare un ciclo di sviluppo sicuro (Secure Development Lifecycle), con analisi delle vulnerabilità in progettazione, sviluppo ed esercizio;
- progettare le applicazioni partendo dal presupposto che nessun software è perfettamente sicuro, con meccanismi di resilienza;
- usare i servizi e i guardrail dei fornitori per non reinventare soluzioni già disponibili;
- seguire le indicazioni dei fornitori, come i rispettivi Well-Architected Framework.
Risorse di terze parti non sicure
Codice sviluppato da terzi, librerie open source, servizi SaaS e API esterne fanno parte di quasi ogni servizio cloud. I rischi che ne derivano sono rischi della supply chain. Una vulnerabilità in un singolo componente, come dimostrato dal caso Log4Shell del dicembre 2021, o la compromissione di un piccolo fornitore possono offrire agli attaccanti un punto di ingresso verso molte organizzazioni. Per questo serve un programma di gestione del rischio della supply chain (C-SCRM).
Gli impatti possibili sono:
- accesso non autorizzato ai dati attraverso le terze parti;
- compromissione dei sistemi di produzione per vulnerabilità non corrette nei componenti esterni;
- responsabilità e sanzioni anche per violazioni causate dal fornitore;
- perdita di fiducia dei clienti.
Le contromisure principali sono:
- scegliere componenti e servizi supportati, con certificazioni adeguate, programmi di bug bounty e una gestione trasparente delle vulnerabilità;
- censire i componenti con l’analisi della composizione del software (SCA) e mantenere una distinta dei componenti (SBOM);
- rivedere periodicamente le risorse di terze parti, eliminando quelle superflue e aggiornando quelle obsolete, e verificare i permessi concessi su repository, infrastrutture e applicazioni critiche;
- collaborare con i fornitori perché eseguano test di sicurezza automatici sulle proprie applicazioni.
Vulnerabilità dei sistemi
I servizi cloud sono costruiti con software proprio, librerie, componenti di terze parti e sistemi operativi, e una vulnerabilità in uno qualsiasi di questi elementi espone il servizio. Le categorie principali sono:
- le vulnerabilità zero-day, sfruttate prima che il produttore le conosca;
- il software non aggiornato, con debolezze note per cui esiste una correzione;
- le credenziali deboli o predefinite;
- le configurazioni di default insicure.
Gli impatti possibili sono una sicurezza indebolita, il furto o l’esposizione dei dati, interruzioni e degrado dei servizi, perdite economiche, sanzioni e danni alla reputazione.
Le contromisure principali sono:
- monitorare in modo continuo sistemi e reti e svolgere scansioni periodiche delle vulnerabilità;
- gestire gli aggiornamenti con processi che individuano, provano e applicano le correzioni in tempi definiti;
- adottare un’architettura zero trust, che limita l’accesso alle risorse critiche e contiene i danni delle vulnerabilità non ancora note.
Divulgazione accidentale dei dati
Il rischio di esporre dati per errore cresce ogni anno, spesso per configurazioni sbagliate. Strumenti di ricerca liberamente disponibili trovano archivi esposti su servizi come Amazon S3, Azure Blob Storage, Google Cloud Storage, Docker Hub, Elasticsearch, Redis e GitHub. Tra i dati esposti compaiono documenti d’identità, password, cartelle cliniche e dati biometrici. Molti di questi incidenti sono prevenibili. Un bucket S3, per esempio, è privato per impostazione predefinita e diventa pubblico solo se qualcuno lo configura così, spesso per comodità.
Gli impatti possibili sono:
- l’esposizione di dati aziendali e personali a soggetti non autorizzati;
- l’interruzione delle attività, perché gli archivi non protetti vengono trovati e compromessi in pochi minuti;
- sanzioni, a partire da quelle del GDPR;
- danni alla reputazione e alla fiducia di clienti e mercato.
Le contromisure principali sono:
- programmi di formazione e audit, perché tutte le piattaforme sono esposte all’errore umano;
- configurazioni di base corrette, con archivi privati, cifratura dei contenuti, password solide e autenticazione a più fattori;
- permessi basati sul privilegio minimo, gestiti tramite IAM al posto delle liste di controllo degli accessi, in un’ottica zero trust;
- censimento periodico degli archivi e dei relativi permessi, con strumenti CSPM capaci di correggere automaticamente le impostazioni.
Configurazioni errate e sfruttamento dei carichi serverless e container
È una delle novità del rapporto 2022. Le funzioni serverless e i container, orchestrati con piattaforme come Kubernetes, permettono di sviluppare e distribuire applicazioni in modo rapido e scalabile, ma spostano sul cliente responsabilità nuove, come la configurazione dei permessi delle funzioni, la sicurezza delle immagini dei container e la protezione dell’orchestratore. Immagini con vulnerabilità note, container eseguiti con privilegi elevati, segreti inseriti nelle variabili d’ambiente, interfacce di gestione esposte e funzioni con permessi eccessivi sono errori frequenti, sfruttati per esempio per installare software di mining di criptovalute.
Gli impatti possibili sono la compromissione dei carichi di lavoro e dell’infrastruttura sottostante, il furto di credenziali e dati, costi imprevisti per l’uso abusivo delle risorse e interruzioni dei servizi.
Le contromisure principali sono:
- analizzare le immagini dei container prima del rilascio e usare immagini minime e firmate da registri affidabili;
- eseguire container e funzioni con il privilegio minimo, senza permessi amministrativi e con ruoli dedicati;
- proteggere l’orchestratore, limitandone l’esposizione e applicando i benchmark di sicurezza disponibili, come quelli del CIS per Kubernetes;
- custodire i segreti in servizi dedicati e monitorare il comportamento dei carichi in esecuzione.
Criminalità organizzata, hacker e APT
Gruppi criminali organizzati e attori statali dispongono di risorse e competenze per condurre attacchi prolungati e mirati, le cosiddette minacce persistenti avanzate (APT). Negli ultimi anni hanno colpito gli ambienti cloud con ransomware, estorsioni, sfruttamento di vulnerabilità zero-day, phishing, furto di credenziali, attacchi distruttivi e compromissione della supply chain, come nel caso SolarWinds, in cui gli attaccanti hanno poi sfruttato l’accesso agli ambienti cloud delle vittime.
Gli impatti possibili sono il furto o l’esposizione di dati critici, interruzioni prolungate, perdite economiche, sanzioni e danni alla reputazione del fornitore e dei clienti.
Le contromisure principali sono:
- analizzare periodicamente l’impatto sul business per individuare le risorse più preziose e le priorità di protezione;
- partecipare a gruppi di condivisione delle informazioni per conoscere i gruppi APT rilevanti e le loro tattiche, tecniche e procedure;
- svolgere esercitazioni di red teaming e attività di threat hunting negli ambienti cloud;
- adottare una strategia a più livelli, con controlli di accesso rigorosi, cifratura, monitoraggio e risposta agli incidenti.
Esfiltrazione dei dati dagli archivi cloud
L’ultima minaccia riguarda il furto di dati dagli archivi cloud, spesso possibile perché archivi, basi di dati e macchine virtuali sono condivisi senza autenticazione o con permessi troppo ampi. Ogni anno si verificano violazioni gravi causate da archivi e database privi di qualsiasi protezione, facili da trovare con motori di ricerca come Shodan, BinaryEdge o GrayhatWarfare. A differenza della divulgazione accidentale, qui c’è un attaccante che estrae deliberatamente i dati, spesso senza che il proprietario se ne accorga per mancanza di visibilità sull’uso degli archivi.
La mancanza di visibilità è un problema trasversale. Molte organizzazioni non sanno quali servizi cloud usino i dipendenti, con il fenomeno dello shadow IT, né come vengano usati quelli autorizzati.
Gli impatti possibili sono il furto o la distruzione dei dati, l’impossibilità di rispettare gli impegni verso clienti e partner, perdite economiche, sanzioni e danni alla reputazione.
Le contromisure principali sono:
- richiedere sempre l’autenticazione per l’accesso ad archivi e basi di dati, con autenticazione a più fattori e servizi di identità affidabili;
- concedere a ogni utente solo l’accesso ai dati necessari;
- monitorare in modo continuo l’attività sugli archivi, per riconoscere estrazioni anomale;
- acquisire visibilità sull’uso del cloud con soluzioni CASB, controlli zero trust e firewall per le applicazioni web, e formare il personale sulle politiche di uso approvate;
- cifrare i dati e gestire le chiavi in modo che chi ruba i file resti comunque senza accesso al contenuto.
Tendenze e prospettive
Diverse tendenze influenzeranno la sicurezza del cloud nei prossimi anni:
- attacchi più sofisticati, anche con l’uso dell’apprendimento automatico, che richiederanno monitoraggio continuo e ricerca proattiva delle minacce;
- un rischio crescente della supply chain, che obbligherà a estendere i controlli a fornitori e partner;
- regole più stringenti, come la direttiva NIS 2, su cui Parlamento e Consiglio hanno raggiunto l’accordo nel maggio 2022 e che include i fornitori di servizi cloud tra i soggetti regolati;
- la diffusione del ransomware come servizio, che renderà indispensabili backup isolati, procedure di ripristino provate e controlli di accesso rigorosi;
- l’integrazione della sicurezza nel ciclo di sviluppo, con revisione del codice e scansione automatica delle vulnerabilità fin dalle prime fasi;
- strumenti di sicurezza nativi del cloud, come CSPM e piattaforme di protezione dei carichi di lavoro, con più visibilità e controllo rispetto alle soluzioni tradizionali;
- il modello zero trust, con verifica continua e privilegio minimo, adottato da un numero crescente di organizzazioni come riferimento per gli ambienti cloud;
- automazione e orchestrazione della sicurezza, necessarie per gestire ambienti di grandi dimensioni;
- il divario di competenze, che richiederà investimenti in formazione e sviluppo professionale.
Le organizzazioni possono costruire ambienti cloud sicuri e resilienti applicando queste indicazioni e seguendo l’evoluzione delle minacce. I problemi principali stanno ormai nella parte di responsabilità del cliente, cioè identità, configurazioni, sviluppo, fornitori e dati, ed è lì che servono competenze, strumenti come CSPM ed EDR e processi di verifica continua.
Vedi anche: gli articoli La sicurezza nel cloud: responsabilità condivisa, minacce e contromisure (2022), I rischi connessi all’adozione del Cloud: una metodologia per valutarli (2023), Minacce e vulnerabilità del cloud computing: come proteggersi (2024) e Hybrid cloud: le principali minacce alla sicurezza e i suggerimenti per rimediare (2024); i corsi del 2015 Introduzione ai servizi Cloud e La sicurezza nell’era del Cloud.
 Vincenzo Calabrò | Ingegnere informatico specializzato in sicurezza informatica e investigazioni digitali. Funzionario informatico del Ministero dell'Interno; su incarico autorizzato si occupa di sicurezza informatica e di perizie informatiche forensi. Autore di articoli e saggi. Lecturer, Speaker, Trainer.
Profili: Google Scholar · ORCID · ResearchGate · Academia.edu · Wikidata · CyberSecurity360 · AgendaDigitale · ICT Security Magazine · Amazon · LinkedIn · YouTube · Ordine degli Ingegneri di Reggio Calabria