NIST Cybersecurity Framework 2.0
di Vincenzo Calabrò · Pubblicato il 05 marzo 2024
Introduzione
Contesto Storico
Obiettivi del Framework 2.0
Il CSF 2.0 si propone di:
- Fornire un linguaggio comune per la gestione dei rischi di cybersecurity
- Espandere la copertura per includere nuove aree come la governance e la supply chain
- Migliorare l'interoperabilità con altri framework e standard
- Offrire una maggiore flessibilità di implementazione per organizzazioni di diverse dimensioni e settori
- Supportare una visione più olistica della sicurezza informatica come componente integrato nella gestione dei rischi aziendali
Struttura del Framework 2.0
I Componenti Fondamentali
Il NIST CSF 2.0 mantiene la sua struttura gerarchica, ma con importanti espansioni:
1. Funzioni: Categorizzazioni di alto livello per le attività di cybersecurity
2. Categorie: Suddivisioni delle Funzioni in gruppi di risultati
3. Sottocategorie: Risultati specifici di attività tecniche e/o di gestione
4. Riferimenti Informativi: Standard, linee guida e pratiche specifiche per ogni Sottocategoria
Le Funzioni Core Espanse
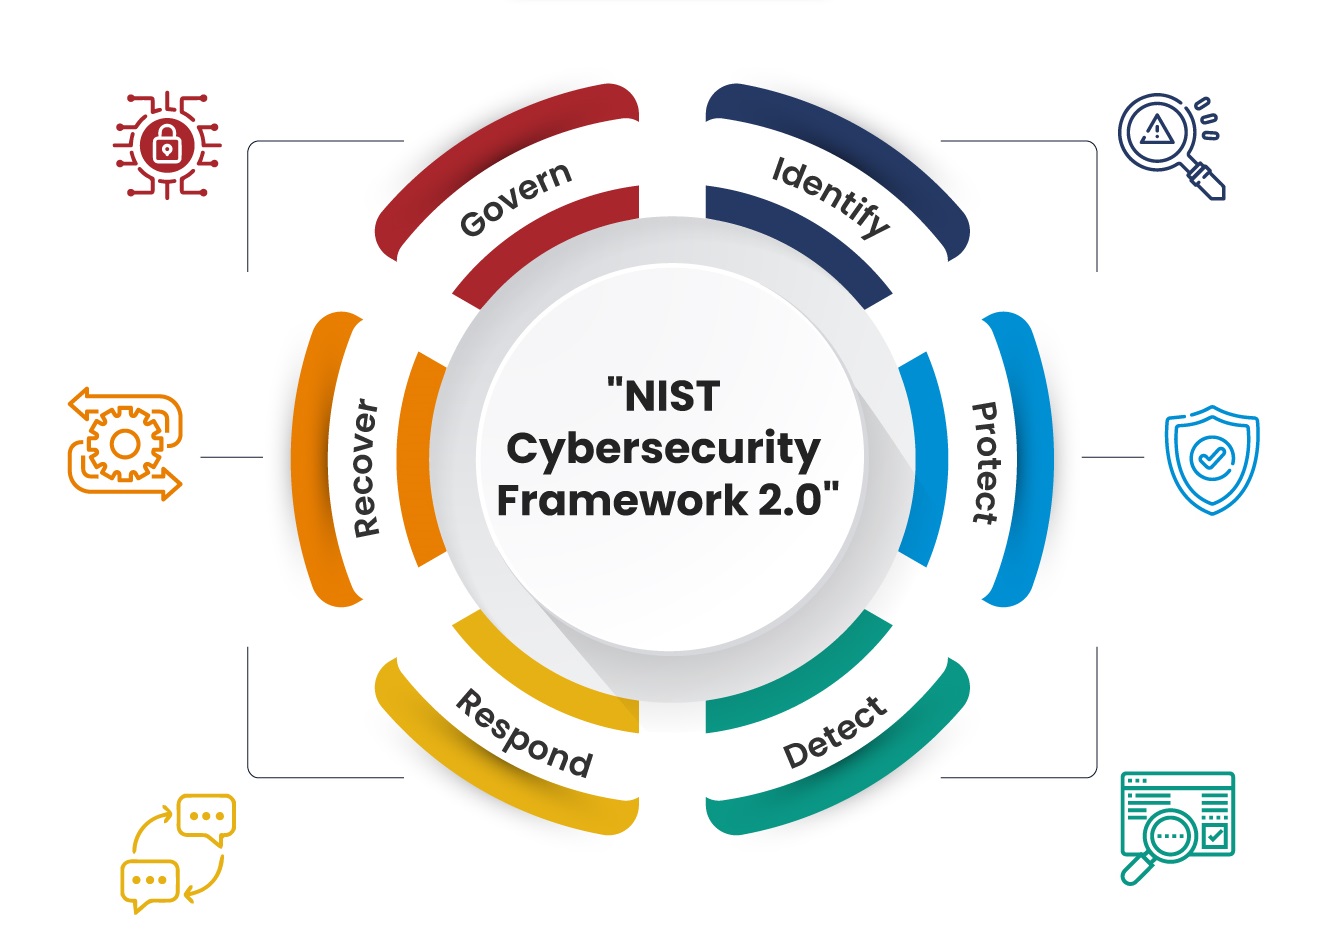
Il CSF 2.0 espande le cinque funzioni originali aggiungendo due nuove funzioni:
1. Identificare (ID): Sviluppare la comprensione organizzativa per gestire il rischio di cybersecurity
2. Proteggere (PR): Sviluppare e implementare appropriate salvaguardie
3. Rilevare (DE): Sviluppare e implementare attività per identificare eventi di cybersecurity
4. Rispondere (RS): Sviluppare e implementare attività per agire in risposta a un incidente rilevato
5. Recuperare (RC): Sviluppare e implementare attività per mantenere i piani di resilienza
6. Governare (GV) [NUOVO]: Sviluppare e implementare la struttura di governance organizzativa per la gestione del rischio
7. Comunicare (CM) [NUOVO]: Sviluppare e implementare attività per gestire comunicazioni interne ed esterne relative alla cybersecurity
Profili e Livelli di Implementazione
Il Framework 2.0 mantiene e rafforza i concetti di:
- Profili: Allineamento dei requisiti aziendali, della tolleranza al rischio e delle risorse con i risultati desiderati del Framework
- Livelli di Implementazione: Indicazione del grado di sofisticazione e maturità delle pratiche di cybersecurity, da Parziale (Livello 1) a Adattivo (Livello 4)
Novità del Framework 2.0
Funzione di Governance (GV)
La funzione Governare è una delle aggiunte più significative, riconoscendo l'importanza della cybersecurity a livello di leadership esecutiva e consiglio di amministrazione. Include categorie come:
- GV.Strategy: Stabilire e mantenere una strategia di cybersecurity
- GV.Policy: Stabilire e comunicare politiche, processi e procedure di governance
- GV.Risk Management: Stabilire e mantenere processi di gestione del rischio
- GV.Compliance: Comprendere e gestire i requisiti normativi, legali e di standard
- GV.Oversight: Supervisione delle performance e dell'accountability
Funzione di Comunicazione (CM)
La funzione Comunicare riconosce l'importanza della comunicazione efficace per la cybersecurity:
- CM.Awareness: Sensibilizzazione e formazione
- CM.Internal Communications: Comunicazione all'interno dell'organizzazione
- CM.External Communications: Comunicazione con entità esterne
- CM.Stakeholder Management: Gestione delle relazioni con gli stakeholder
Focus sulla Supply Chain
Il CSF 2.0 pone una maggiore enfasi sulla sicurezza della supply chain, con nuove sottocategorie dedicate alla valutazione e mitigazione dei rischi legati ai fornitori e partner tecnologici. Questo risponde alla crescente preoccupazione per gli attacchi che sfruttano le vulnerabilità nei fornitori per colpire le organizzazioni target.
Interoperabilità Migliorata
Il Framework 2.0 è stato progettato per una migliore interoperabilità con altri standard e framework, tra cui:
- ISO/IEC 27001 e la famiglia ISO 27000
- COBIT di ISACA
- NIST Risk Management Framework (RMF)
- NIST Privacy Framework
- CMMC (Cybersecurity Maturity Model Certification)
Implementazione Semplificata
Il CSF 2.0 include miglioramenti per rendere l'implementazione più accessibile:
- Guida più dettagliata per piccole e medie imprese
- Risorse di implementazione espanse
- Approcci scalabili per diverse dimensioni e maturità organizzative
Analisi Dettagliata delle Funzioni Core
Identificare (ID)
La funzione Identificare si concentra sulla comprensione del contesto aziendale, delle risorse e dei rischi correlati:
| Categoria | Descrizione | Sottocategorie Chiave |
| ID.AM | Gestione degli Asset | Inventario dispositivi, software, mappatura flussi di dati |
| ID.BE | Ambiente di Business | Ruolo organizzativo, mission, dipendenze |
| ID.GV | Governance | Politiche, requisiti legali, gestione del rischio |
| ID.RA | Valutazione del Rischio | Vulnerabilità, minacce, impatti potenziali |
| ID.SC | Gestione Rischio Supply Chain | Prioritizzazione fornitori, valutazioni, accordi |
| ID.RM | Strategia di Gestione del Rischio | Determinazione di tolleranza, priorità e vincoli |
Proteggere (PR)
La funzione Proteggere si concentra sullo sviluppo e implementazione di appropriate salvaguardie:
| Categoria | Descrizione | Sottocategorie Chiave |
| PR.AC | Gestione Accessi | Identità, accesso fisico, accesso remoto |
| PR.AT | Consapevolezza e Formazione | Programmi di formazione, responsabilità |
| PR.DS | Sicurezza dei Dati | Protezione dati a riposo, in transito, gestione capacità |
| PR.IP | Processi e Procedure | Configurazioni baseline, ciclo di vita dei sistemi |
| PR.MA | Manutenzione | Approvazioni, manutenzione remota |
| PR.PT | Tecnologie Protettive | Audit, sistemi protetti, comunicazioni |
Rilevare (DE)
La funzione Rilevare riguarda lo sviluppo e implementazione di attività per identificare eventi di cybersecurity:
| Categoria | Descrizione | Sottocategorie Chiave |
| DE.AE | Anomalie ed Eventi | Baseline, analisi impatto, soglie di allerta |
| DE.CM | Monitoraggio Continuo | Reti, personale, codice malevolo, fornitori |
| DE.DP | Processi di Rilevamento | Ruoli, test, comunicazione, miglioramento continuo |
Rispondere (RS)
La funzione Rispondere si concentra sulle attività per agire in seguito a un incidente rilevato:
| Categoria | Descrizione | Sottocategorie Chiave |
| RS.RP | Pianificazione della Risposta | Procedure, esecuzione durante o dopo l'evento |
| RS.CO | Comunicazioni | Reporting, coordinamento, condivisione informazioni |
| RS.AN | Analisi | Indagini, classificazione, attribuzione |
| RS.MI | Mitigazione | Contenimento, risoluzione |
| RS.IM | Miglioramenti | Piani di risposta, aggiornamenti strategici |
Recuperare (RC)
La funzione Recuperare si concentra sulle attività per mantenere i piani di resilienza:
| Categoria | Descrizione | Sottocategorie Chiave |
| RC.RP | Pianificazione Recupero | Esecuzione durante o dopo l'evento |
| RC.IM | Miglioramenti | Lezioni apprese, aggiornamento strategie |
| RC.CO | Comunicazioni | Gestione reputazione, ripristino |
Governare (GV)
La funzione Governare si concentra sulla struttura di governance organizzativa:
| Categoria | Descrizione | Sottocategorie Chiave |
| GV.ST | Strategia | Visione, obiettivi, approvazioni budget |
| GV.PL | Politiche | Standard, procedure, controlli |
| GV.RM | Gestione Rischio | Framework, valutazione, mitigazione |
| GV.CP | Conformità | Obblighi legali, standard, audit |
| GV.OV | Supervisione | KPI, reporting, accountability |
Comunicare (CM)
La funzione Comunicare si concentra sulle attività di comunicazione interna ed esterna:
| Categoria | Descrizione | Sottocategorie Chiave |
| CM.AW | Consapevolezza | Formazione, competenze, cultura |
| CM.IC | Comunicazioni Interne | Protocolli, notifiche, feedback |
| CM.EC | Comunicazioni Esterne | Media, autorità, clienti |
| CM.SM | Gestione Stakeholder | Mappatura, engagement, feedback |
Implementazione del Framework 2.0
Processo di Implementazione
L'implementazione del CSF 2.0 segue generalmente questi passaggi:
1. Prioritizzazione e Scoping: Identificare obiettivi aziendali e considerazioni di rischio
2. Orientamento: Identificare sistemi e asset critici, requisiti normativi e rischi complessivi
3. Creazione di un Profilo Attuale: Determinare lo stato attuale dei risultati di cybersecurity
4. Valutazione del Rischio: Condurre una valutazione che identifichi e analizzi i rischi
5. Creazione di un Profilo Target: Determinare i risultati di cybersecurity necessari per raggiungere gli obiettivi
6. Determinazione di Gap e Priorità: Confrontare i profili attuale e target per determinare lacune
7. Implementazione del Piano d'Azione: Determinare le azioni per colmare i gap prioritari
Approcci di Implementazione
Il CSF 2.0 supporta diversi approcci di implementazione:
- Approccio Completo: Implementazione di tutte le Funzioni e Categorie
- Approccio Progressivo: Focus iniziale sulle aree più critiche con espansione graduale
- Approccio Specifico per Rischio: Concentrazione su rischi specifici identificati
- Approccio per Settore: Adattamento alle esigenze specifiche del settore
Integrazione con Altri Framework
Il CSF 2.0 può essere integrato con:
- Framework di Risk Management: NIST RMF, ISO 31000
- Standard di Gestione Sicurezza Informazioni: ISO/IEC 27001
- Framework di Privacy: NIST Privacy Framework, GDPR
- Framework Settoriali: HIPAA (sanità), PCI DSS (pagamenti), NERC CIP (energia)
Casi di Studio e Best Practices
Implementazione in Grandi Organizzazioni
Le grandi organizzazioni spesso adottano un approccio più completo al CSF 2.0:
- Creazione di team dedicati alla governance di cybersecurity
- Implementazione di metriche e KPI dettagliati per monitorare l'efficacia
- Integrazione con sistemi GRC (Governance, Risk, and Compliance)
- Allineamento con altre iniziative di sicurezza e compliance
Implementazione in PMI
Le piccole e medie imprese possono adottare approcci più mirati:
- Focus su controlli di base in tutte le funzioni
- Utilizzo di risorse cloud per ridurre i costi di implementazione
- Prioritizzazione basata sui rischi più significativi
- Utilizzo di fornitori di servizi gestiti per compensare le limitate risorse interne
Best Practices Settoriali
Differenti settori hanno adottato approcci specifici:
- Servizi Finanziari: Forte enfasi sulla protezione dei dati e rilevamento avanzato
- Sanità: Focus su disponibilità dei sistemi e protezione dei dati sanitari
- Produzione: Attenzione alla sicurezza dei sistemi OT (Operational Technology)
- Pubblica Amministrazione: Allineamento con altri requisiti normativi
Misurazione dell'Efficacia
Metriche e KPI
Il CSF 2.0 raccomanda diverse categorie di metriche:
- Metriche di Implementazione: Percentuale di controlli implementati
- Metriche di Efficacia: Successo dei controlli nel raggiungere i risultati desiderati
- Metriche di Impatto: Riduzione degli incidenti o delle perdite
- Metriche di Maturità: Progressione attraverso i livelli di implementazione
Valutazione Continua
Il Framework enfatizza l'importanza di:
- Revisioni periodiche dell'efficacia
- Adattamento a nuove minacce e vulnerabilità
- Miglioramento continuo dei controlli
- Aggiornamento regolare dei profili target in base ai cambiamenti aziendali
Programmi di Certificazione
Sono emersi diversi programmi di certificazione allineati al CSF:
- Certificazioni individuali per professionisti
- Valutazioni organizzative di terze parti
- Auto-attestazioni per scopi di conformità
- Programmi di certificazione specifici per settore
Sfide di Implementazione
Sfide Comuni
Strategie di Mitigazione
Il Futuro del NIST CSF
Tendenze Emergenti
Roadmap Prevista
Conclusioni
Bibliografia
 Vincenzo Calabrò | Ingegnere informatico specializzato in sicurezza informatica e investigazioni digitali. Funzionario informatico del Ministero dell'Interno; su incarico autorizzato si occupa di sicurezza informatica e di perizie informatiche forensi. Autore di articoli e saggi. Lecturer, Speaker, Trainer.
Profili: Google Scholar · ORCID · ResearchGate · CyberSecurity360 · AgendaDigitale · ICT Security Magazine · LinkedIn