Articolo Pubblicazioni
AI Act dopo il Digital Omnibus: il nuovo calendario degli obblighi
di Vincenzo Calabrò · Pubblicato il 14 novembre 2026
Abstract
Il Regolamento (UE) 2026/1744, il cosiddetto Digital Omnibus sull’intelligenza artificiale, è in vigore dal 27 luglio 2026 e modifica per la prima volta l’AI Act. L’articolo ricostruisce il nuovo calendario, con gli obblighi per i sistemi ad alto rischio spostati al 2 dicembre 2027 e al 2 agosto 2028, i nuovi divieti in vigore dal 2 dicembre 2026, la riscrittura dell’alfabetizzazione e le semplificazioni per le imprese, e indica come usare il tempo guadagnato.
Un rinvio con alcune novità
Il Regolamento (UE) 2026/1744 è stato pubblicato nella Gazzetta ufficiale dell’Unione il 24 luglio 2026 ed è entrato in vigore il 27 luglio. È il primo intervento correttivo sull’AI Act, il Regolamento (UE) 2024/1689, e fa parte del pacchetto di semplificazione digitale proposto dalla Commissione. Lascia invariato il calendario già scattato, cioè le pratiche vietate e gli obblighi per i modelli di IA per finalità generali, e sposta in avanti la parte più onerosa, quella dei sistemi ad alto rischio, che sarebbe dovuta partire il 2 agosto 2026.
Le nuove date
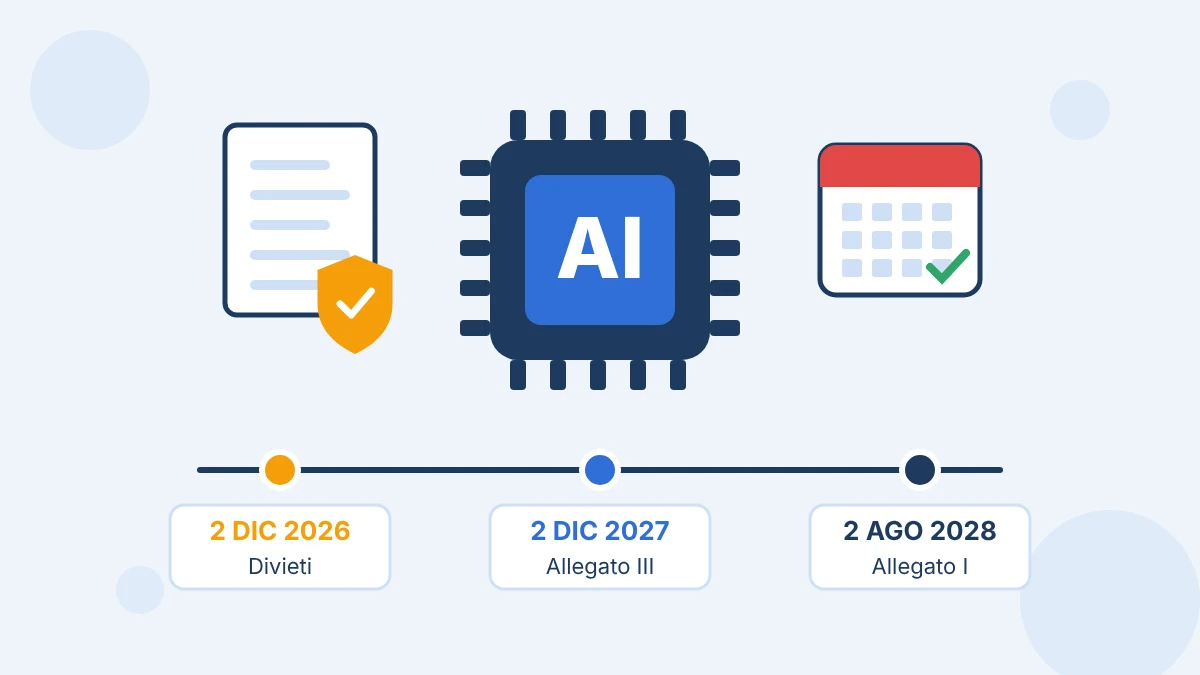
- 2 dicembre 2026. Entrano in vigore i nuovi divieti e scatta, per i sistemi generativi già sul mercato, l’obbligo di marcare i contenuti generati o manipolati dall’IA previsto dall’art. 50, con un periodo di adeguamento ridotto da sei a tre mesi;
- 2 agosto 2027. Ogni Stato membro deve avere operativo almeno uno spazio nazionale di sperimentazione normativa (sandbox);
- 2 dicembre 2027. Si applicano requisiti e obblighi per i sistemi ad alto rischio dell’Allegato III, come quelli usati per selezionare il personale, valutare il merito creditizio o regolare l’accesso ai servizi pubblici di base;
- 2 agosto 2028. Tocca ai sistemi ad alto rischio dell’Allegato I, integrati in prodotti già disciplinati dalla normativa europea sulla sicurezza, come macchine e dispositivi medici;
- 2 agosto 2030. È il termine di adeguamento per i sistemi ad alto rischio usati dalle autorità pubbliche.
Per i sistemi già immessi sul mercato vale il regime transitorio dell’art. 111. Gli obblighi scattano se, dopo le nuove date, il sistema subisce modifiche significative di progettazione.
I nuovi divieti
Dal 2 dicembre 2026 l’art. 5 vieta anche i sistemi che generano o manipolano immagini, video o audio realistici di parti intime o di atti sessuali espliciti riferiti a una persona riconoscibile senza il suo consenso, le cosiddette app di nudificazione, e quelli che generano materiale di abuso sessuale su minori. È una risposta diretta all’uso dei deepfake contro le persone.
Alfabetizzazione, bias e semplificazioni
Il nuovo art. 4 riscrive l’obbligo di alfabetizzazione. Fornitori e deployer devono adottare misure per sviluppare le competenze del personale e di chi opera per loro conto, in proporzione a conoscenze, esperienza, formazione e contesto d’uso, senza che sia richiesto un livello predefinito per ogni persona. Un nuovo art. 4-bis consente, in via eccezionale, di trattare categorie particolari di dati personali per individuare e correggere i bias, solo se strettamente necessario e se l’obiettivo non si raggiunge con dati sintetici o anonimizzati, con pseudonimizzazione, accessi controllati, divieto di cessione e cancellazione documentata.
Le semplificazioni già previste per le PMI si estendono alle start-up e alle piccole imprese a media capitalizzazione, con documentazione tecnica semplificata e un sistema di gestione della qualità proporzionato alle dimensioni. L’Ufficio europeo per l’IA ottiene competenze esclusive su alcuni sistemi basati su modelli per finalità generali e su quelli integrati nelle piattaforme e nei motori di ricerca di dimensioni molto grandi, con poteri di ispezione, misure correttive e sanzioni. Il regolamento coordina inoltre l’AI Act con il Cyber Resilience Act.
Le sanzioni restano invariate
Il rinvio non tocca il sistema sanzionatorio dell’AI Act. Per le pratiche vietate dall’art. 5 sono previste sanzioni fino a 35 milioni di euro o al 7% del fatturato mondiale annuo, se superiore. La violazione degli altri obblighi, compresi quelli per i sistemi ad alto rischio quando diventeranno applicabili, arriva a 15 milioni di euro o al 3% del fatturato. Le informazioni inesatte o incomplete fornite alle autorità costano fino a 7,5 milioni di euro o all’1%. Per le PMI vale l’importo più basso fra i due.
Un esempio
Un’azienda che usa un software per selezionare i curricula è un deployer di un sistema ad alto rischio dell’Allegato III, nell’area dell’occupazione. Dal 2 dicembre 2027 dovrà usarlo secondo le istruzioni del fornitore, affidarne la sorveglianza a persone con competenza e autorità adeguate, conservare i log generati automaticamente per almeno sei mesi e informare i rappresentanti dei lavoratori e i lavoratori interessati prima della messa in uso. Il tempo che manca serve a verificare con il fornitore la documentazione e la marcatura CE prevista, a definire chi esercita la sorveglianza e a integrare la valutazione con quella richiesta dal GDPR per i trattamenti automatizzati.
Come usare il tempo guadagnato
Il rinvio riguarda soltanto le date di applicazione, e il contenuto degli obblighi resta quello del 2024. Chi sviluppa o usa sistemi che potrebbero rientrare nell’Allegato III ha circa un anno per completare l’inventario dei sistemi di IA e la loro classificazione, impostare la gestione del rischio, la qualità dei dati, la registrazione degli eventi e la sorveglianza umana, e preparare la documentazione tecnica. Le scadenze di dicembre 2026, divieti e marcatura dei contenuti, sono invece immediate, e la formazione del personale resta un obbligo in vigore. In Italia il quadro si completa con la legge 132/2025, che affida all’Agenzia per l’Italia digitale e all’Agenzia per la cybersicurezza nazionale i ruoli di autorità nazionali per l’intelligenza artificiale.
Vedi anche: l’articolo del 2025 La nuova normativa italiana sull’IA: principi, applicazioni e governance della Legge 132/2025 e l’articolo del 2026 AI Shared Responsibility Model: chi risponde della sicurezza nell’era della Generative AI.
 Vincenzo Calabrò | Ingegnere informatico specializzato in sicurezza informatica e investigazioni digitali. Funzionario informatico del Ministero dell'Interno; su incarico autorizzato si occupa di sicurezza informatica e di perizie informatiche forensi. Autore di articoli e saggi. Lecturer, Speaker, Trainer.
Profili: Google Scholar · ORCID · ResearchGate · Academia.edu · CyberSecurity360 · AgendaDigitale · ICT Security Magazine · LinkedIn