Articolo Pubblicazioni
Cyber Resilience Act: le segnalazioni obbligatorie dall’11 settembre 2026
di Vincenzo Calabrò · Pubblicato il 14 novembre 2026
Abstract
Dall’11 settembre 2026 i fabbricanti di prodotti con elementi digitali devono segnalare le vulnerabilità attivamente sfruttate e gli incidenti gravi che colpiscono la sicurezza dei loro prodotti, in base all’art. 14 del Cyber Resilience Act. L’articolo spiega chi è obbligato, che cosa va segnalato, con quali scadenze e attraverso quale piattaforma, chiarisce il rapporto con i prodotti già sul mercato e indica i processi interni da mettere in piedi.
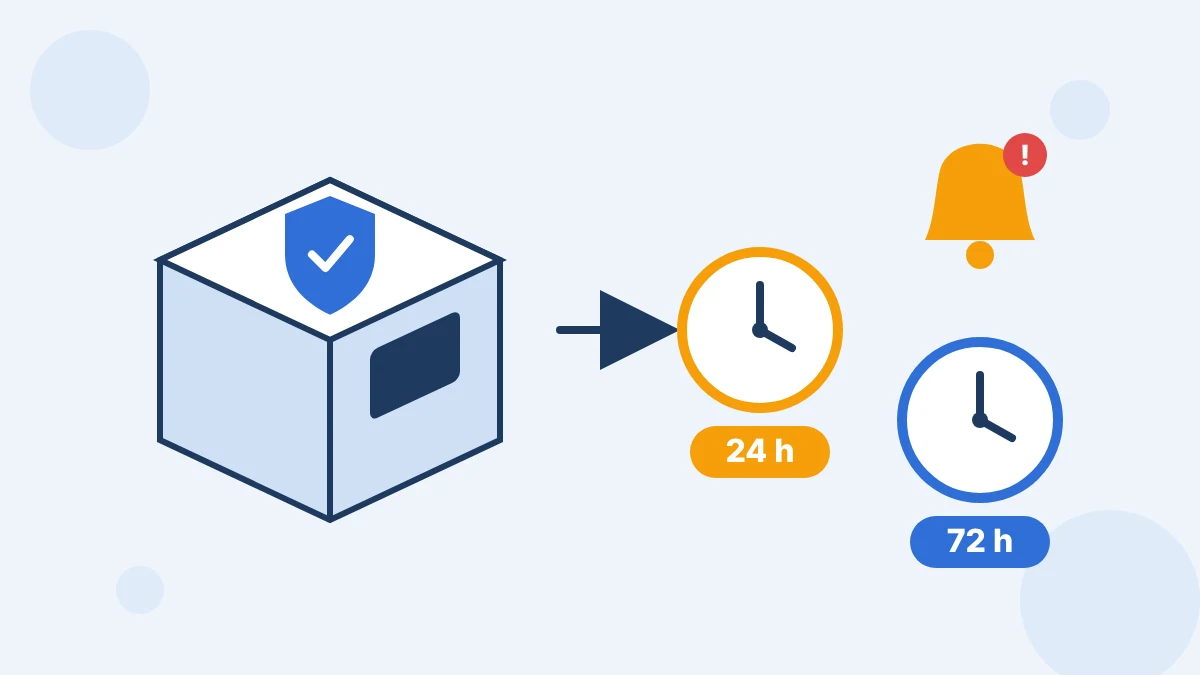
Il primo obbligo del CRA a partire
Il Cyber Resilience Act, il Regolamento (UE) 2024/2847, stabilisce requisiti di sicurezza per i prodotti con elementi digitali, hardware e software, venduti nell’Unione. Si applicherà per intero dall’11 dicembre 2027, ma gli obblighi di segnalazione dell’art. 14 sono scattati prima, l’11 settembre 2026, insieme all’apertura della piattaforma unica di segnalazione gestita dall’ENISA.
Chi deve segnalare e che cosa
L’obbligo riguarda i fabbricanti e copre due casi. Il primo sono le vulnerabilità attivamente sfruttate, cioè quelle per cui esistono prove affidabili che un soggetto malevolo le abbia sfruttate senza il permesso del proprietario del sistema. Una vulnerabilità scoperta durante un test o segnalata da un ricercatore resta fuori dall’obbligo, mentre la presenza nel catalogo CISA KEV o nella banca dati europea delle vulnerabilità è un indizio forte, da valutare caso per caso. Il secondo sono gli incidenti gravi che hanno un impatto sulla sicurezza del prodotto, per esempio sulla sua capacità di proteggere dati o funzioni, oppure che portano codice malevolo nel prodotto o nei suoi aggiornamenti.
Le scadenze
Il termine decorre da quando il fabbricante viene a conoscenza della vulnerabilità sfruttata o dell’incidente, cioè da quando, dopo una prima valutazione, conclude con ragionevole certezza che lo sfruttamento è in corso.
- Preallarme entro 24 ore, con l’indicazione degli Stati membri in cui il prodotto è messo a disposizione;
- Notifica entro 72 ore, con le informazioni generali sul prodotto, sulla natura dello sfruttamento o dell’incidente e sulle misure correttive o di mitigazione adottate o consigliate agli utenti;
- Relazione finale, entro 14 giorni dalla disponibilità di una misura correttiva per le vulnerabilità ed entro un mese dalla notifica per gli incidenti gravi, con la descrizione della gravità, delle cause e delle misure adottate.
Le segnalazioni vanno al CSIRT designato come coordinatore nello Stato del fabbricante e all’ENISA, attraverso la piattaforma unica. Il fabbricante deve inoltre informare gli utenti interessati e, se necessario, indicare loro le misure da adottare.
I prodotti già sul mercato
Gli obblighi valgono anche per i prodotti immessi sul mercato prima dell’11 settembre 2026, se rientrano nell’ambito del regolamento. Gli sfruttamenti noti prima di quella data restano esclusi dalla segnalazione retroattiva. Se invece dopo l’11 settembre emerge che una vulnerabilità già conosciuta è attivamente sfruttata, la procedura si applica per intero. All’avvio la piattaforma gestisce solo le segnalazioni obbligatorie, mentre quelle volontarie previste dall’art. 15 arriveranno in una fase successiva.
Come organizzarsi
Ventiquattro ore sono poche se il processo non esiste già. Servono un inventario dei prodotti e delle loro componenti, possibilmente con una SBOM aggiornata, un canale per ricevere segnalazioni dall’esterno, una politica di divulgazione coordinata delle vulnerabilità, criteri scritti per decidere quando una vulnerabilità è attivamente sfruttata, un turno di reperibilità e un modello di segnalazione già compilato nelle parti fisse. Chi è anche soggetto NIS2 deve coordinare queste procedure con quelle di notifica degli incidenti, che hanno tempi simili ma destinatari e criteri diversi. Conviene infine conservare le evidenze tecniche, log e campioni, con metodo forense, perché le relazioni finali e un eventuale contenzioso con i clienti si baseranno su quelle.
Un esempio di sequenza
Un produttore di router riceve un lunedì mattina la segnalazione di un ricercatore su una vulnerabilità nell’interfaccia di amministrazione. Il martedì il gruppo di sicurezza riproduce il difetto, e il mercoledì un cliente segnala accessi sospetti con le stesse caratteristiche. A quel punto il fabbricante ha ragionevole certezza che la vulnerabilità è sfruttata attivamente, e da quel momento partono le ventiquattro ore per il preallarme, con gli Stati in cui il router è venduto. Entro settantadue ore invia la notifica con la descrizione del problema e le misure di mitigazione consigliate, come disattivare l’amministrazione remota. Il fabbricante informa anche gli utenti e, quando rilascia l’aggiornamento correttivo, ha quattordici giorni per la relazione finale.
Il rapporto con le altre segnalazioni
Le segnalazioni del CRA si aggiungono a quelle già previste da altre norme. Se l’incidente riguarda anche i sistemi interni del fabbricante e questi è un soggetto NIS, scatta la notifica al CSIRT Italia, se sono coinvolti dati personali quella al Garante, se il fabbricante è un’entità finanziaria quella prevista da DORA. Le autorità stanno lavorando per ridurre le duplicazioni, ma per ora ogni notifica va fatta per conto proprio. Conviene quindi gestirle con un unico processo interno, che parte dalla stessa valutazione e produce le diverse comunicazioni.
Le sanzioni
La violazione degli obblighi di segnalazione e dei requisiti essenziali può comportare sanzioni fino a 15 milioni di euro o al 2,5% del fatturato mondiale annuo, se superiore. Le autorità di vigilanza del mercato possono anche imporre misure correttive, il ritiro o il richiamo dei prodotti non conformi. Per molte imprese il rischio più concreto è commerciale, perché i clienti più strutturati chiederanno nei contratti la prova che i processi di segnalazione esistono e funzionano.
Gli obblighi di segnalazione valgono anche per piccole imprese e microimprese, che possono però contare su linee guida e sul supporto dei CSIRT nazionali. Per loro la soluzione più pratica è spesso affidarsi a un fornitore di servizi di sicurezza che monitori le vulnerabilità dei componenti usati e prepari le bozze delle segnalazioni, mantenendo però in azienda la responsabilità della decisione.
Vedi anche: l’articolo del 2026 Gestione degli incidenti NIS: il modello delle linee guida ACN e l’articolo del 2018 GDPR e data breach: notifica entro 72 ore, valutazione del rischio e registro delle violazioni.
 Vincenzo Calabrò | Ingegnere informatico specializzato in sicurezza informatica e investigazioni digitali. Funzionario informatico del Ministero dell'Interno; su incarico autorizzato si occupa di sicurezza informatica e di perizie informatiche forensi. Autore di articoli e saggi. Lecturer, Speaker, Trainer.
Profili: Google Scholar · ORCID · ResearchGate · Academia.edu · CyberSecurity360 · AgendaDigitale · ICT Security Magazine · LinkedIn