Analizzare i compromessi di rischio dello Zero Trust nei sistemi e nelle infrastrutture critiche
di Vincenzo Calabrò · Pubblicato il 19 novembre 2026
Abstract
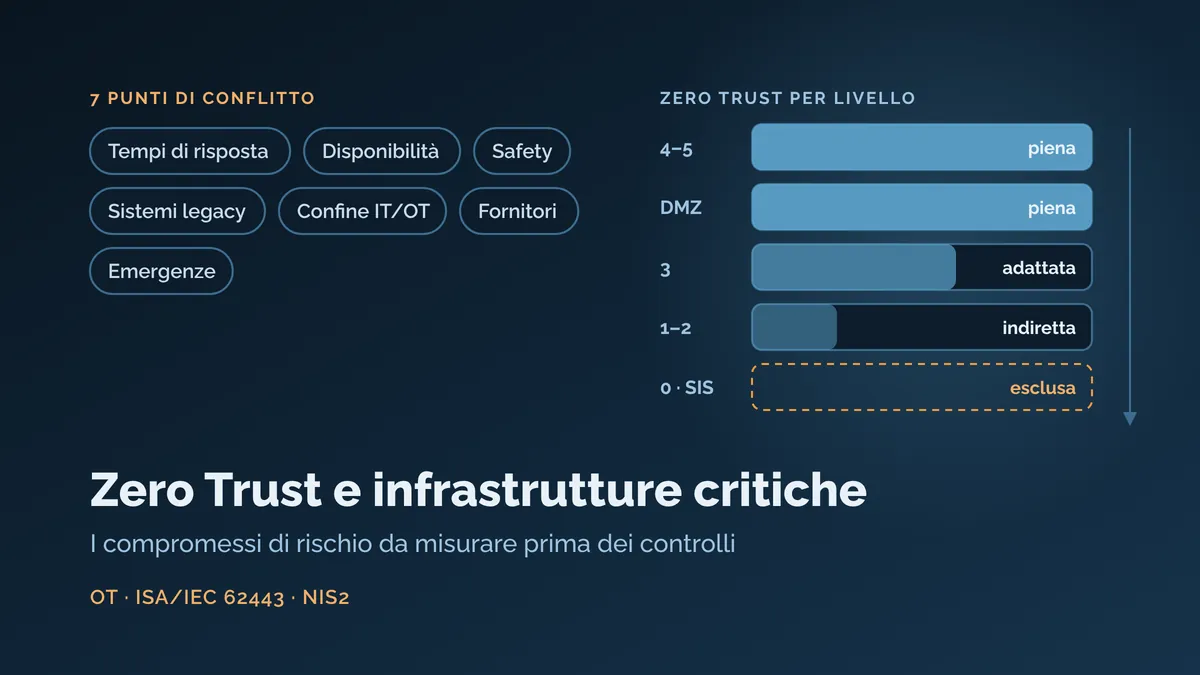
L’articolo propone un metodo per analizzare, prima di introdurre i controlli, i compromessi di rischio che lo Zero Trust comporta nei sistemi critici e negli impianti industriali. Individua sette punti in cui i controlli possono entrare in conflitto con il funzionamento dell’impianto, dai tempi di risposta alle emergenze, e un percorso in sei passi basato su zone e condotti della ISA/IEC 62443. Chiude con il quadro di NIS2, Cyber Resilience Act e direttiva CER e con otto raccomandazioni.
Premessa
Adottare lo Zero Trust in un sistema in tempo reale comporta compromessi di rischio che vanno misurati prima di introdurre qualsiasi controllo. Il tema riguarda da vicino chi gestisce reti elettriche, acquedotti, ferrovie e ospedali, dove un controllo di sicurezza che ritarda un comando o blocca un flusso legittimo può causare un danno fisico.
I sistemi di controllo industriale, cuore della tecnologia operativa (OT), rientrano in questa categoria: devono rispondere entro tempi certi e non tollerano interruzioni impreviste.
Questo documento propone un modo per analizzare tali compromessi prima di adottare i controlli: individua le dimensioni in cui sicurezza e funzionamento dell’impianto entrano in conflitto, indica dove collocare i controlli e come documentare le scelte. Si basa sulle guide pubbliche di NIST, CISA, Dipartimento della Difesa statunitense e ISA, sulla serie ISA/IEC 62443 e sulla normativa europea e italiana; l’impostazione, la tabella e le figure sono una proposta di chi scrive.
Lo Zero Trust tra IT e OT
Lo Zero Trust elimina la fiducia implicita legata alla posizione in rete o alla proprietà degli apparati e verifica identità e stato del dispositivo prima di ogni accesso a una risorsa (NIST SP 800-207). Nell’IT d’impresa il bene da proteggere sono soprattutto i dati. In un impianto è il processo fisico, e l’ordine delle priorità cambia: disponibilità e integrità dei comandi vengono prima della riservatezza.
La guida NIST SP 800-82r3, dedicata alla sicurezza della tecnologia operativa, chiede di tenere conto dei requisiti di prestazione, affidabilità e safety propri di sistemi che controllano processi fisici. Nelle sottostazioni elettriche, per esempio, i messaggi GOOSE della IEC 61850 vanno generati, trasmessi ed elaborati in meno di 3 ms, un vincolo che rende difficile introdurre i meccanismi di sicurezza previsti dalla IEC 62351-6 (Rodriguez et al., 2021).
Le guide più recenti vanno nella stessa direzione. Nel novembre 2025 il Dipartimento della Difesa ha pubblicato Zero Trust for Operational Technology, che declina per l’OT 105 attività, 84 di livello target e 21 di livello avanzato. Il documento prevede che strumenti come la gestione delle credenziali e il rilevamento delle minacce vengano installati prima localmente negli ambienti OT e integrati solo in seguito con quelli IT. La guida congiunta diffusa dalla CISA con altre quattro agenzie federali il 29 aprile 2026, Adapting Zero Trust Principles to Operational Technology, mette al primo posto la visibilità sugli asset, le zone e i condotti, la catena di fornitura e le identità. Il white paper ISAGCA del 2024 raccomanda di non introdurre lo Zero Trust nelle funzioni essenziali definite dalla ISA/IEC 62443 e di non interrompere mai quelle di sicurezza. La figura 1 traduce queste indicazioni in una proposta per livelli.
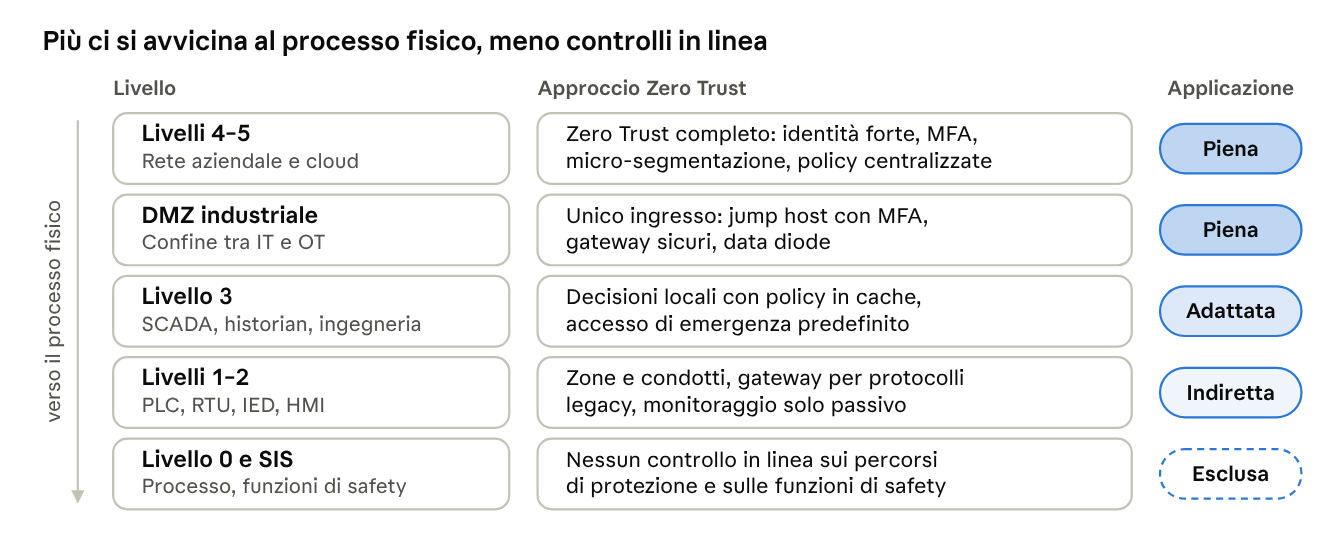
Figura 1. Applicazione dei controlli Zero Trust per livello dell’architettura industriale
Fonte: proposta di chi scrive, elaborata su CISA 2026 e ISAGCA 2024.
Dove nascono i compromessi
Dalle guide citate emergono sette punti in cui un controllo Zero Trust può entrare in conflitto con il funzionamento dell’impianto. La tabella 1 li riassume indicando, per ciascuno, il controllo tipico, il rischio per il processo e la mitigazione suggerita dalle fonti.
Tabella 1. Punti di conflitto tra controlli Zero Trust e funzionamento dell’impianto
| Dimensione | Controllo Zero Trust | Rischio per l’impianto | Mitigazione |
| Tempi di risposta | Ispezione e autenticazione in linea | Messaggi di protezione oltre il limite di 3 ms | Controlli ai confini; autenticazione senza cifratura dove il tempo è critico |
| Disponibilità | Servizi centrali di identità e policy | Accessi bloccati se il collegamento con il centro cade | Decisioni locali e integrazione graduale con l’IT |
| Safety | Interventi su funzioni essenziali e SIS | Interferenza con le funzioni di sicurezza | Nessun controllo in linea; backup di logica e configurazioni dei SIS |
| Sistemi legacy | Agenti, scansioni attive, autenticazione nativa | Dispositivi che si bloccano o non supportano i controlli | Monitoraggio passivo; gateway TLS per i protocolli privi di autenticazione |
| Confine IT/OT | Directory unica per IT e OT | Movimento laterale verso l’OT | Identità OT separate; jump host con MFA come unico ingresso |
| Fornitori | Accessi remoti diretti dei manutentori | Accessi non tracciati e vulnerabilità di terze parti | Accessi autorizzati, limitati e registrati; SBOM e gestione delle vulnerabilità |
| Emergenze | Privilegi minimi e autenticazione forte in sala controllo | Operatore bloccato durante un evento | Procedure break-glass predefinite, account a durata limitata, audit |
Fonte: elaborazione su CISA 2026, ISAGCA 2024, Dipartimento della Difesa 2025 e PAC World 2022.
I tempi di risposta mostrano bene la natura del compromesso. Per i messaggi GOOSE instradabili la IEC 62351-6 rende obbligatoria l’autenticazione e lascia facoltativa la cifratura (Brunner, 2022). In un impianto conta sapere che un comando è autentico e integro più che tenerne riservato il contenuto, e il costo in latenza di ogni operazione crittografica va messo in conto.
Il confine tra IT e OT è il secondo punto delicato. Nel febbraio 2024 le agenzie statunitensi e alleate hanno segnalato che Volt Typhoon aveva compromesso le reti IT di operatori delle comunicazioni, dell’energia, dei trasporti e del settore idrico per predisporre movimenti laterali verso l’OT (AA24-038A). Per questo la guida CISA sconsiglia di unire i sistemi di identità IT e OT, per esempio in un unico dominio Active Directory, anche quando semplificherebbe la gestione (sintesi CSA).
L’ultimo punto riguarda le persone. Autenticazione forte e privilegi minimi non devono impedire a un operatore di intervenire durante un evento: la stessa guida chiede procedure di emergenza definite in anticipo, con account a durata limitata, audit rigoroso e salvaguardie fisiche, perché l’accesso straordinario non comprometta né la sicurezza né la disponibilità.
Un metodo di analisi in sei passi
Il metodo proposto riprende la logica a zone e condotti della serie ISA/IEC 62443 e vi aggiunge una scelta esplicita del punto in cui ogni controllo viene applicato.
- Inventariare asset e flussi, annotando per ciascun flusso i tempi di risposta richiesti; la visibilità sugli asset è la prima priorità indicata dalla guida CISA.
- Suddividere l’impianto in zone e condotti, secondo la ISA/IEC 62443.
- Classificare ogni flusso per tolleranza ai ritardi e per conseguenze fisiche di un suo blocco (figura 2).
- Scegliere il punto di applicazione: controllo in linea, controllo ai confini della zona, solo monitoraggio passivo oppure nessun intervento.
- Provare le modifiche in un ambiente rappresentativo, con un piano di ritorno alla configurazione precedente concordato con gli ingegneri di processo.
- Registrare ogni decisione (controllo applicato, adattato o escluso) con la motivazione e il nome di chi accetta il rischio residuo, e rivederla a ogni modifica dell’impianto.
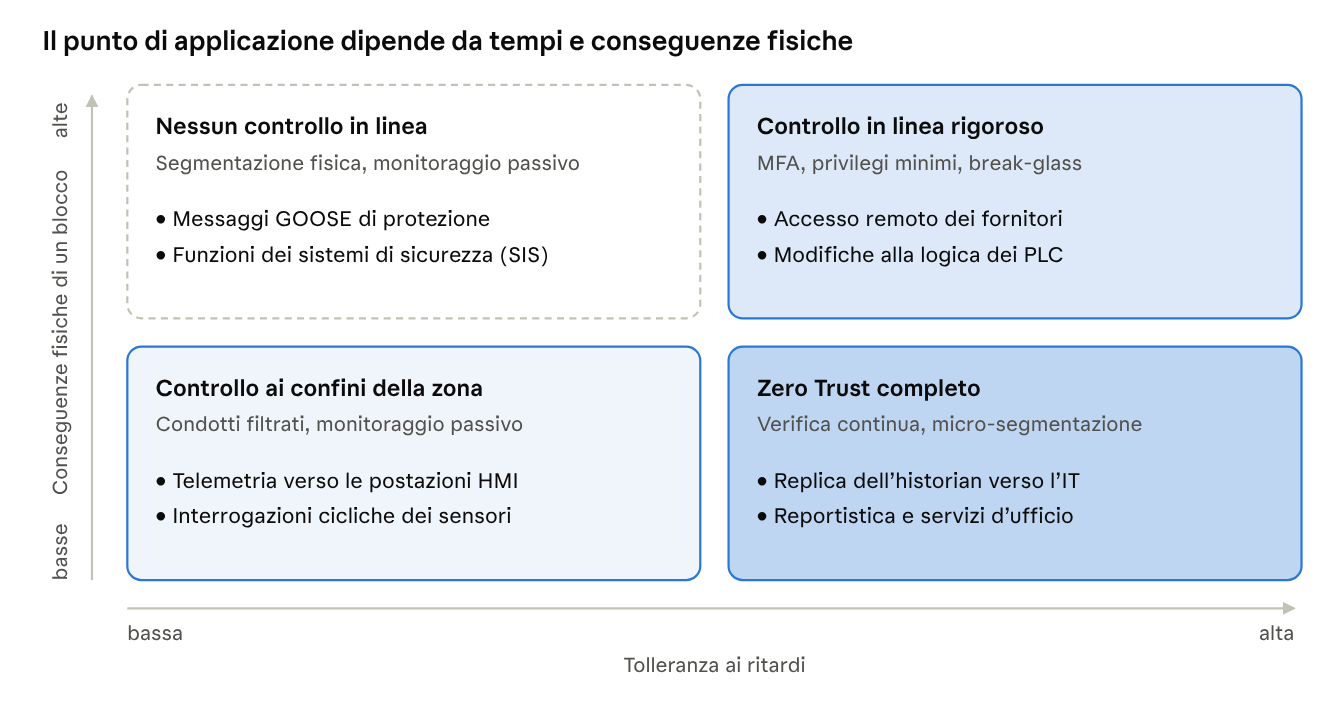
Figura 2. Punto di applicazione dei controlli in base a tolleranza ai ritardi e conseguenze fisiche
Fonte: proposta di chi scrive.
Più un flusso è sensibile ai ritardi e più gravi sono le conseguenze di un suo blocco, più il controllo si sposta dal flusso ai confini della zona, fino a escludere qualsiasi intervento in linea sulle funzioni di protezione. Gli esempi collocati nei quadranti sono indicativi e vanno verificati impianto per impianto.
Il quadro normativo europeo e italiano
In Italia la NIS2 è stata recepita con il D.Lgs. 138/2024, in vigore dal 16 ottobre 2024. L’art. 24, che riprende l’art. 21 della direttiva, chiede ai soggetti essenziali e importanti misure tecniche, operative e organizzative «adeguate e proporzionate» e prevede, «ove opportuno», l’autenticazione a più fattori o continua, con termine di adeguamento fissato a ottobre 2026 (Cybersecurity360). Il richiamo alla proporzionalità dà fondamento all’analisi dei compromessi: un registro delle decisioni ben tenuto è il modo più diretto per dimostrare perché un controllo è stato applicato, adattato o escluso.
Sul fronte dei fornitori, dall’11 settembre 2026 il Cyber Resilience Act obbliga i produttori di prodotti con elementi digitali a inviare entro 24 ore un preallarme sulle vulnerabilità attivamente sfruttate e sugli incidenti gravi; la maggior parte degli altri obblighi si applicherà dall’11 dicembre 2027.
La direttiva CER, recepita con il D.Lgs. 134/2024, riguarda invece la resilienza fisica dei soggetti critici rispetto a eventi naturali e di origine umana e lascia la dimensione cibernetica alla NIS2 (Diritto Bancario). Per un operatore critico i due regimi vanno letti insieme, ma i controlli Zero Trust ricadono nel secondo.
Raccomandazioni
Le indicazioni che seguono sono una proposta di chi scrive, basata sulle fonti citate.
- Partire dall’inventario degli asset e dalla mappa dei flussi, con i tempi che ciascun flusso ammette; la scelta dei prodotti viene dopo.
- Concentrare i controlli più stringenti dove la latenza è tollerata (rete aziendale, DMZ industriale, accessi remoti) e proteggere il campo con zone e condotti, gateway per i protocolli legacy e monitoraggio passivo.
- Tenere ogni controllo in linea fuori dai percorsi di protezione e dalle funzioni strumentate di sicurezza.
- Mantenere le identità OT separate da quelle IT, senza domini condivisi.
- Installare prima localmente, negli ambienti OT, gli strumenti di gestione delle credenziali e di rilevamento, con decisioni di accesso che funzionino anche quando il collegamento con il centro si interrompe.
- Scrivere e collaudare le procedure di emergenza prima che servano, includendole nelle esercitazioni.
- Far passare ogni accesso dei fornitori da un unico jump host con autenticazione a più fattori, con accessi autorizzati, limitati e registrati, e chiedere nei contratti SBOM e una gestione documentata delle vulnerabilità.
- Tenere un registro delle decisioni da usare come prova di proporzionalità ai sensi dell’art. 24 del D.Lgs. 138/2024.
Conclusioni
Lo Zero Trust resta l’impostazione giusta anche per le infrastrutture critiche, perché parte dall’ipotesi che l’avversario sia già dentro la rete, come mostrano le intrusioni attribuite a Volt Typhoon. Cambia il modo di applicarlo: ogni controllo va misurato contro i tempi del processo, la continuità del servizio e la sicurezza fisica, e collocato dove protegge di più interferendo di meno.
Le dimensioni e il metodo proposti qui andrebbero verificati nei singoli settori (energia, acqua, trasporti, sanità) e confrontati con le attività OT del Dipartimento della Difesa e con la guida CISA, fino a una prassi condivisa da operatori, fornitori e autorità.
Riferimenti
- Brunner C. (2022). «Securing IEC 61850», PAC World, 10 agosto 2022. PAC World
- CISA, NSA, FBI et al. (2024). PRC State-Sponsored Actors Compromise and Maintain Persistent Access to U.S. Critical Infrastructure, AA24-038A. Testo
- CISA et al. (2026). Adapting Zero Trust Principles to Operational Technology, 29 aprile 2026. Comunicato CISA; sintesi CSA
- D.Lgs. 4 settembre 2024, n. 134 (recepimento della direttiva CER). Commento Diritto Bancario
- D.Lgs. 4 settembre 2024, n. 138, art. 24, GU n. 230 del 1° ottobre 2024. GU; Cybersecurity360
- Direttiva (UE) 2022/2555 (NIS2), GU L 333 del 27 dicembre 2022, art. 21. Testo
- ISA Global Cybersecurity Alliance (2024). Zero Trust Outcomes Using ISA/IEC 62443 Standards. Comunicato ISA
- NIST (2023). Guide to Operational Technology (OT) Security, SP 800-82 Rev. 3. NIST
- Regolamento (UE) 2024/2847 (Cyber Resilience Act), art. 14. Sintesi Jones Day
- Rodriguez M., Lazaro J., Bidarte U., Jimenez J., Astarloa A. (2021). «A Fixed-Latency Architecture to Secure GOOSE and Sampled Value Messages in Substation Systems», IEEE Access, 9, pp. 51646–51658. DOAJ
- Rose S., Borchert O., Mitchell S., Connelly S. (2020). Zero Trust Architecture, NIST SP 800-207. NIST
- U.S. Department of Defense, CIO (2025). Zero Trust for Operational Technology Activities and Outcomes. Sintesi DefenseScoop
Vedi anche: gli articoli Zero trust e modello Purdue: perché i controlli IT non bastano nell’OT (2026), Sottostazioni elettriche digitali: come applicare lo Zero Trust con MATRIX (2026) e Zero Trust e NIS2: come MATRIX supporta la conformità negli ambienti OT (2026); il white paper del 2026 Zero Trust selettivo negli ambienti OT: il modello MATRIX.
 Vincenzo Calabrò | Ingegnere informatico specializzato in sicurezza informatica e investigazioni digitali. Funzionario informatico del Ministero dell'Interno; su incarico autorizzato si occupa di sicurezza informatica e di perizie informatiche forensi. Autore di articoli e saggi. Lecturer, Speaker, Trainer.
Profili: Google Scholar · ORCID · ResearchGate · Academia.edu · Wikidata · CyberSecurity360 · AgendaDigitale · ICT Security Magazine · Amazon · LinkedIn · YouTube · Ordine degli Ingegneri di Reggio Calabria